[Paper Review] Space Odyssey: An Experimental Software Security Analysis of Satellites - week 3
이번 주차 - week 3
4장 Attacker Model을 읽고 이해하였다.
4. Attacker Model
taxonomy를 바탕으로 attacker model 네 가지를 정한다. 공격자의 knowledge와 access level을 모두 고려한다.
4.1 Attacker Knowledge
Security by Obscurity
수십 년 동안 위성 업계와 개발자들은 위성 보안 주제의 gatekeeper 역할을 했다. 위성의 소프트웨어와 component를 공개하지 않아 “barrier of obscurity”를 만들었고, 외부에서는 위성 내부와 보안 문제를 연구할 방법이 없었다.
최근에는 COTS component, open satellite design, open-source library가 널리 쓰이고, 위성 수와 업계 규모도 커지면서 위성에 대해 아는 사람이 늘고 있다. 논문은 security by obscurity의 효과가 서서히 사라지고 있다고 본다.
Revised Assumption
공격자는 대상 위성의 상세 문서와 firmware image까지 갖고 있다고 가정한다. 이미 공격자가 연구할 수 있는 open-source 위성도 여럿 있다.
단, cryptographic secret은 공격자가 모른다고 가정한다. cryptographic secret은 TC 인증과 암호화에 쓰는 암호 키를 말한다. 운영자는 TC를 보낼 때 이 키로 MAC 같은 인증값을 붙이고, 위성은 같은 키로 이를 확인해 맞지 않는 TC를 버린다. 키까지 안다고 가정하면 공격자가 운영자와 같아져 분석할 의미가 없으므로 이것만 예외로 둔다.
4.2 Attacker Access Level
Myth of Inaccessibility
최근까지는 위성이 매우 비싼 GS하고만 통신한다고 여겼고, 위성을 공격할 수 있는 주체가 적다고 봤다. 이 가정은 위성의 보안 기능 도입에 큰 영향을 줬다. 하지만 지금은 상황이 다르다.
- 1만 달러 미만으로 동작하는 GS를 만들 수 있고, open-source GS 커뮤니티도 있다.
- AWS, Microsoft Azure 같은 GSaaS 업체에서 GS를 빌릴 수 있다. GS 소유자가 남는 용량을 일반 사용자에게 빌려주는 서비스도 있다.
- 특정 위성 서비스용 transceiver는 iPhone 14 같은 소비자 기기에 들어갈 만큼 작고 싸졌다.
- 위성 간 통신이 가능한 LEO constellation과 소형 연구용 LEO 위성이 늘고 있고, 제3자가 쓰도록 만든 위성도 있다.
Revised Assumption
위성에 접근할 수 없다는 가정은 더 이상 맞지 않고, LEO 위성에서 더욱 그렇다. 논문은 공격자를 위성과의 관계에 따라 external attacker, payload user, payload service hoster, operator로 나눈다.
4.3 Attacker Models
각 공격자는 3.1.3의 interface 하나에 연결된다. 논문은 이를 attacker-connected interface라고 부르고, attacker-connected interface를 모두 모은 것이 attack surface다.
내가 정리한 Figure 4는 다음과 같다.
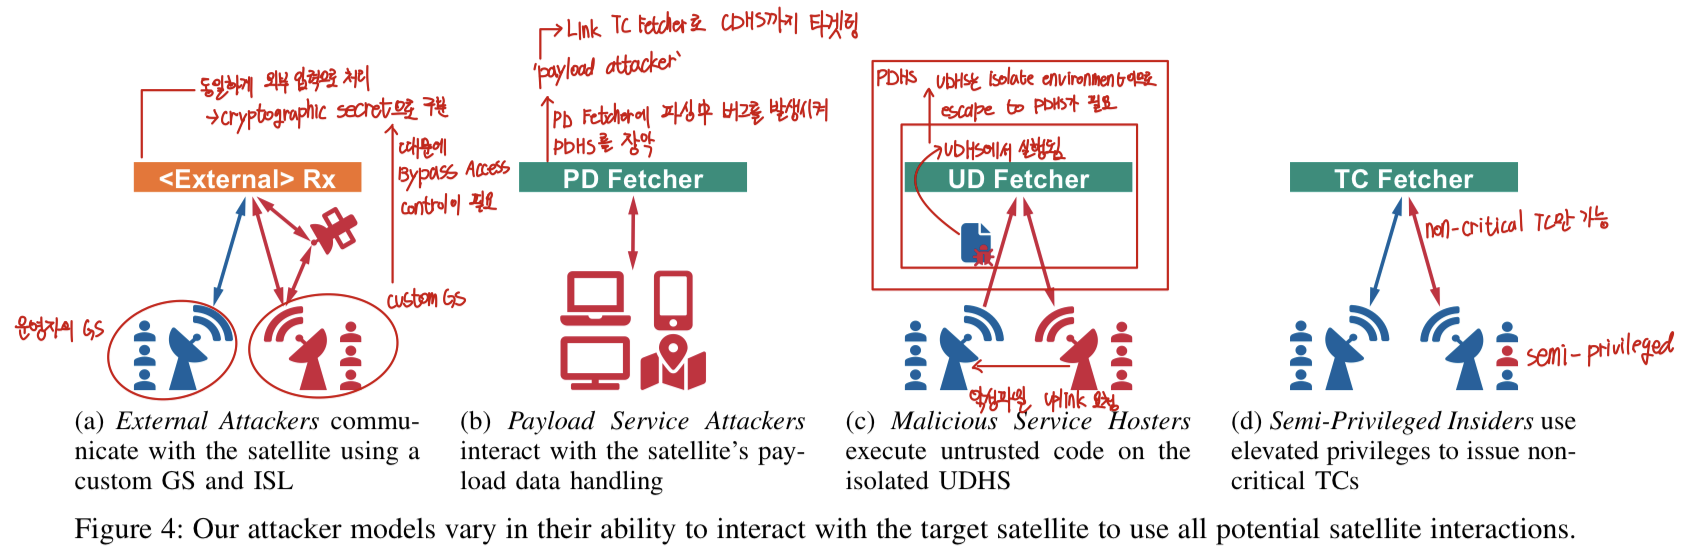
Figure 4에서 파란색은 정상 주체(운영자, 운영자의 GS), 빨간색은 공격자다. 위쪽 이름표는 공격자가 닿는 interface로, 주황색은 external interface, 초록색은 internal interface(Data Fetcher)다. 양방향 화살표는 보내기만 하는 것이 아니라 응답도 받을 수 있다는 뜻이다.
4.3.1 External Attackers -> External Rx
위성과 관계없는 외부인이다. custom GS나 custom 위성으로 대상 위성에 신호를 보내고 응답을 받는다. 외부 트래픽을 받는 모든 External Rx에 닿을 수 있다. Rx는 Receiver, 즉 위성 밖 신호를 처음 받는 수신기다.
- Custom Ground Station Attacker: 운영자의 GS를 뺀 모든 GS로 대상 위성과 통신하는 공격자다. 운영자의 GS를 빼는 이유는 그 안에 access control secret이 있을 수 있기 때문이다. 공격자는 GS를 직접 만들거나 GSaaS로 빌린다. 주파수, 변조 방식, 궤도 위치처럼 무선 연결에 필요한 정보는 안다고 가정한다.
- ISL Attacker: custom 위성을 갖고, ISL로 대상 위성의 외부 수신 interface에 닿는 공격자다.
| 운영자의 GS | custom GS | |
|---|---|---|
| 주인 | 위성 운영자 | 공격자 (직접 제작 또는 대여) |
| cryptographic secret | 있음 | 없음 |
| 위성으로 신호 전송 | 가능 | 가능 |
| 보낸 TC | 위성이 받아들임 | 인증에 걸림 |
위성은 운영자의 GS와 custom GS에서 온 신호를 똑같이 External Rx로 받는다. 둘을 구분하는 것은 cryptographic secret뿐이므로, external attacker가 위성에 명령을 넣으려면 Bypass Access Control이 필요하다.
4.3.2 Malicious Payload Users -> PD Fetcher
User Segment의 주체로, payload를 통해 위성과 상호작용한다.
- Payload Service Attacker: 위성이 제공하는 정해진 서비스를 쓰는 사용자다. 보통 서비스 업체가 제공하는 소형 안테나나 단말을 쓴다. 공격자가 보낸 데이터는 위성에서 파싱되어야 하고, PD(Payload Data) Fetcher로 들어온다. 정상 사용자이므로 인증을 뚫을 필요가 없다.
- Payload Attacker: PD Fetcher로 들어간 데이터를 파싱하는 과정에서 버그를 일으켜 PDHS 등을 장악한 공격자다. 이 공격자는 Link TC Fetcher로 bus와 상호작용하므로, 공격을 payload에서 CDHS까지 확대할 수 있다.
4.3.3 Malicious Payload Service Hoster -> UD Fetcher
위성을 빌려 자기 서비스를 운영하는 사용자다. untrusted code를 올리고, 이 코드는 UDHS에서 실행된다. UD(Untrusted Data) Fetcher로 서비스를 올리고, 업데이트하고, 수정할 수 있다.
Figure 4c에서 파란 파일에 빨간 벌레가 붙은 것은 겉으로는 정상 서비스지만 안에 악성 코드가 들어 있다는 뜻으로 읽었다. 흐름은 다음과 같다.
- 공격자가 운영자에게 서비스 uplink를 요청한다.
- 운영자는 정상 고객의 서비스로 보고 자기 GS로 위성에 올린다.
- 서비스가 UD Fetcher를 거쳐 UDHS에서 실행된다.
- 공격자는 자기 서비스와 데이터를 주고받는다.
운영자의 정상 업로드 경로를 타므로 인증을 뚫을 필요가 없고, 처음부터 위성 안에서 코드가 실행된다. 다만 UDHS는 isolated environment라서 PDHS나 bus에 바로 닿을 수 없고, 더 나아가려면 Escape to PDHS가 필요하다.
4.3.4 Operators -> TC Fetcher
operator는 TC Fetcher로 명령을 내려 위성 운용을 완전히 제어한다. 논문은 full-privileged operator의 공격은 다루지 않는다.
operator는 흔히 full-privileged operator와 semi-privileged operator로 나뉜다. 역할과 권한을 나누는 규모가 큰 운영 조직이면 어디든 해당된다. 위성 접근 권한을 신뢰할 수 없는 제3자에게 빌려주는 SataaS(Satellite as a Service) 모델에서는 이런 구조가 더 흔하다. 이때 제3자는 payload 전원 켜기, 끄기 같은 제한된 상호작용만 할 수 있으므로 privilege escalation 문제가 생긴다.
- Semi-Privileged Insider: telemetry 요청이나 중요하지 않은 payload 시스템 관리 같은 non-critical TC만 보낼 수 있는 공격자다. 지상에서 거는 업로드 제한 등으로 권한이 제한되어 있다. 운영자 장비를 쓰므로 TC가 위성의 access control을 통과하지만, cryptographic secret에 직접 접근하지는 못한다.
Figure 4d에서 GS가 둘 다 파란색이고 사람 중 한 명만 빨간색인 것은, 운영 조직 안에 섞여 운영자 장비를 쓰는 공격자라는 뜻이다.
4.3 정리
| 공격자 | attacker-connected interface | 인증 | 할 수 있는 것 | 다음 단계 |
|---|---|---|---|---|
| External Attacker | External Rx (COM Rx, PLCOM Rx 등) | 뚫어야 함 | 임의 트래픽 전송, 응답 수신 | Bypass Access Control |
| Payload Service Attacker | PD Fetcher | 필요 없음 | 정해진 payload 서비스로 데이터 전송 | 파싱 버그로 PDHS 장악 |
| Payload Attacker | Link TC Fetcher | 필요 없음 | 장악한 payload에서 bus로 요청 | CDHS 공격 |
| Malicious Service Hoster | UD Fetcher | 필요 없음 | UDHS에서 자기 코드 실행 | Escape to PDHS |
| Semi-Privileged Insider | TC Fetcher | 통과 | non-critical TC 전송 | privilege escalation |
(a)는 외부 장비로 입구를 두드리고, (b)는 사용자로서 데이터를 보내고, (c)는 정상 경로로 코드를 위성 안에 올리고, (d)는 운영자 장비를 직접 쓴다. (a)에서 (d)로 갈수록 공격자가 위성 운영에 더 깊이 들어와 있다.
week 3 정리
한 줄 요약
4장은 공격자가 cryptographic secret을 빼고 위성을 모두 알고, 저렴한 GS로 위성에 닿을 수 있다고 가정한 뒤, 공격자를 External Attacker, Malicious Payload User, Malicious Payload Service Hoster, Semi-Privileged Insider로 나누고 각자가 닿는 interface를 정했다.
읽으면서 헷갈렸던 부분
- cryptographic secret: TC 인증과 암호화에 쓰는 암호 키다. 공격자가 모른다고 가정하는 유일한 정보다.
- custom GS: 운영자의 GS가 아닌 모든 GS다. 신호는 보낼 수 있지만 키가 없어 인증에 걸린다.
- Malicious Service Hoster: 정상 고객으로서 운영자를 통해 코드를 올리므로 인증을 뚫지 않고도 위성 안에 들어온다.
다음 주차 계획
week 4에서는 5장의 사례 연구를 읽을 예정이다. ESTCube-1, OPS-SAT, Flying Laptop 세 위성의 model과 attack tree를 살펴보고, 실제로 어떤 취약점이 발견되었는지를 중심으로 정리할 예정이다.