[Embedded]1day/CVE-2026-6250
들어가며
SSL 7기 과제로 임베디드 1-day 취약점 2개를 분석해야 하는데, 그중 하나로 CVE-2026-6250을 선정하였다. 이 CVE는 SSL 멘토이신 스틸리언 이주협 연구원님이 발견/제보한 취약점이라, 직접 피드백을 받으며 분석할 수 있다는 점이 좋을 것 같아서 선정하였다.
CVE-2026-6250란?
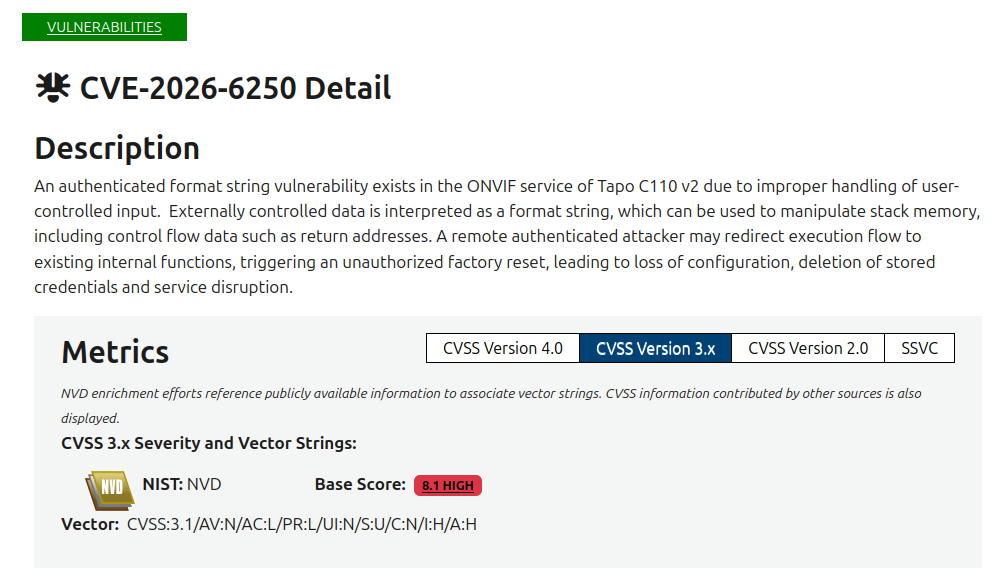
CVE-2026-6250은 TP-Link Tapo C110 v2 IP 카메라의 ONVIF 서비스에 존재하는 포맷 스트링(Format String) 취약점이다. 영향받는 버전은 1.5.4 Build 260428 미만 펌웨어이다.
ONVIF(Open Network Video Interface Forum)는 제조사가 다른 IP 카메라, NVR, VMS가 서로 연동될 수 있도록 만든 표준으로, SOAP 기반 웹 서비스 형태로 HTTP를 통해 장치 정보 조회/설정/스트림 제어 요청을 받는다.
이 취약점은 ONVIF 서비스가 외부에서 전달받은 요청을 처리하는 과정에서, 사용자 입력값을 printf 계열 함수의 포맷 문자열 인자로 그대로 사용하면서 발생한다. 공격자는 %p, %x 등으로 스택 메모리를 읽을 수 있고, %n으로 스택의 리턴 주소 같은 제어 흐름 데이터를 덮어쓸 수 있다. 이를 이용해 실행 흐름을 펌웨어 내부의 기존 함수로 돌려 인가되지 않은 공장 초기화를 일으킬 수 있으며, 그 결과 설정 손실, 저장된 계정 정보 삭제, 서비스 중단이 발생한다. 단, ONVIF 인증을 통과해야 도달 가능한 경로이므로 인증된 공격자만 트리거할 수 있다.
2026년 6월 11일에 공개되었고, CVSS Vector String은 CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:N/I:H/A:H이며 Base Score는 8.1로 High 등급이다.
CVE-2024-48168과 유사하나 두 가지가 다르다. 취약점을 트리거하려면 ONVIF 서비스에 유효한 계정 자격 증명으로 인증해야 하므로 PR이 ‘L’이고, 공격 결과가 정보 유출이 아니라 공장 초기화이므로 C가 ‘N’으로 평가되었다.
이 취약점에 대한 자세한 정보는 여기에 있다.
사전 지식
ONVIF란?
ONVIF(Open Network Video Interface Forum)는 제조사가 다른 IP 카메라, NVR, VMS가 서로 연동될 수 있도록 만든 표준이다.
CVE-2024-48168에서 본 HNAP처럼 SOAP 기반이며, HTTP를 통해 장치 정보 조회, 설정, 스트림 제어 요청을 받는다. 수행할 동작은 HNAP와 마찬가지로 soap:Body 안의 태그 이름으로 지정한다.
1
2
3
4
5
<soap:Envelope xmlns:soap="http://www.w3.org/2003/05/soap-envelope">
  <soap:Body>
    <GetDeviceInformation xmlns="http://www.onvif.org/ver10/device/wsdl"/>
  </soap:Body>
</soap:Envelope>
포맷 스트링 취약점이란?
printf 계열 함수는 첫 번째 인자인 포맷 문자열 안의 %를 해석해서 뒤의 인자를 꺼내 쓴다.
1
2
printf("%s", user_input);//normal
printf(user_input);//format_string_vuln
사용자 입력이 포맷 문자열 자리에 들어가면, 공격자가 넣은 %를 함수가 그대로 해석한다. 이때 넘겨준 인자가 없으므로 함수는 스택에 있는 값을 인자로 착각해서 꺼내 쓴다.
%x,%p: 스택 값을 출력 (메모리 노출)%s: 스택 값을 주소로 보고 그 주소의 문자열을 출력 (잘못된 주소면 크래시)%n: 지금까지 출력한 글자 수를 스택 값이 가리키는 주소에 씀 (메모리 쓰기)
펌웨어
펌웨어는 실기기가 없어서 직접 추출하지 못했고, 인터넷에서 찾으려고 해도 구할 수가 없어서 멘토님께 받아서 분석하였다.
펌웨어 분석
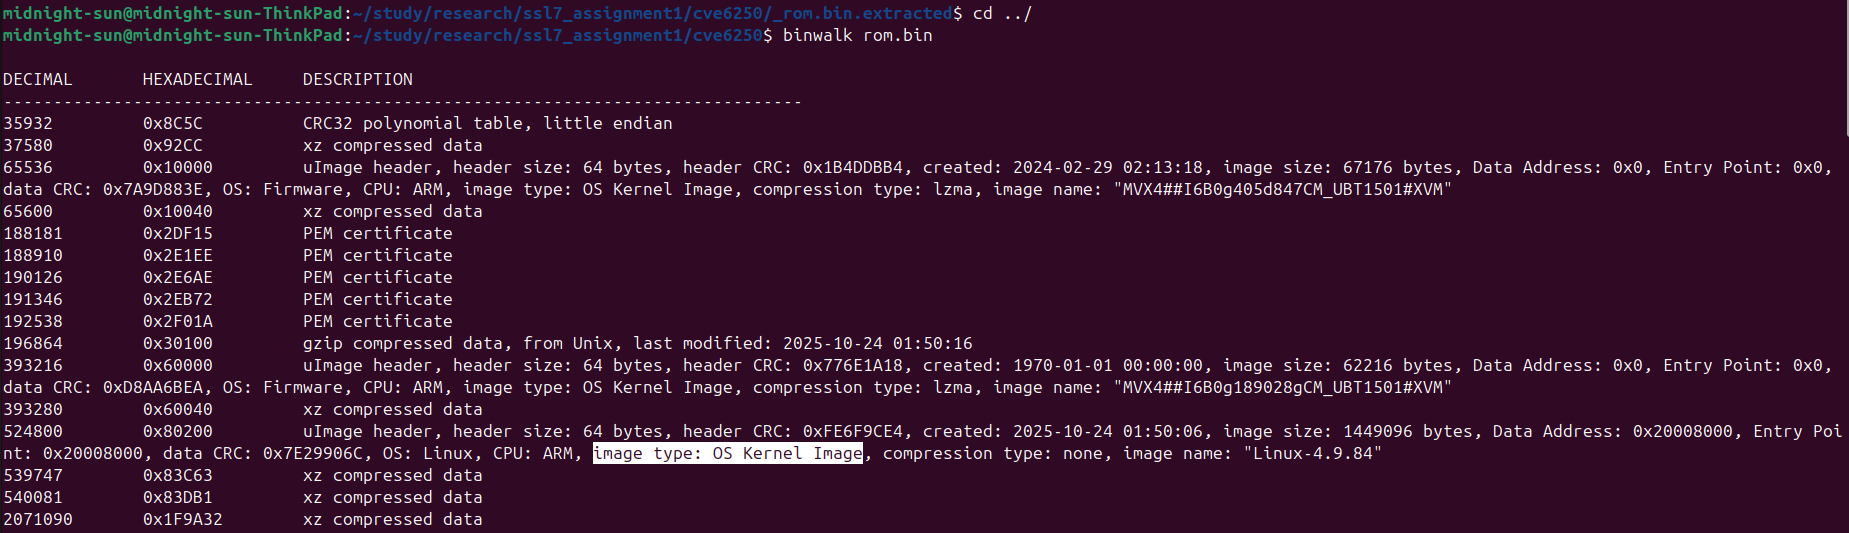
처음에 펌웨어를 binwalk로 추출을 시도하면 다음과 같이 나온다. 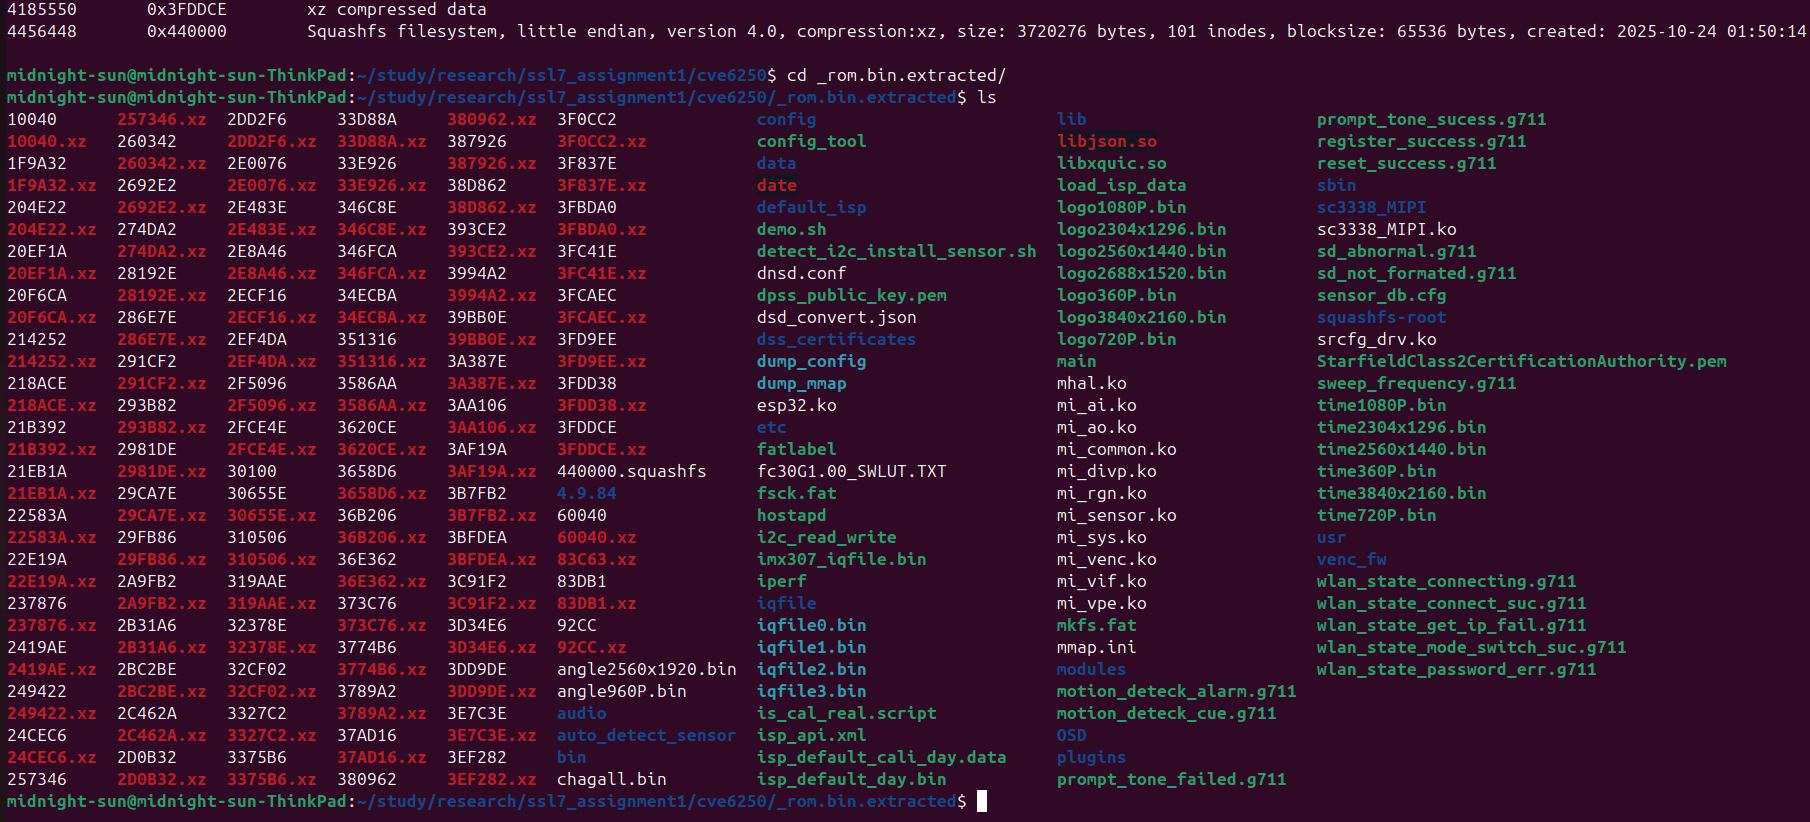
CVE-2024-48168를 분석하기 위해서 추출했던거와 많이 다르다.
일단 xz 압축파일이 많이 나온다.
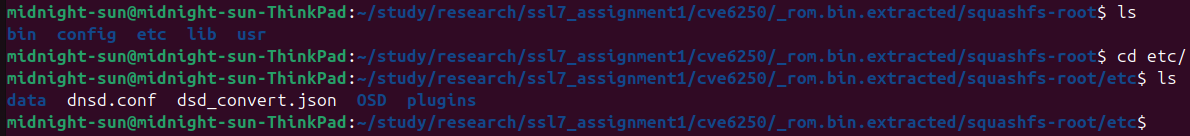
binwalk로 추출한 squashfs-root를 확인해보면 bin, config, etc, lib, usr 디렉터리가 있고, 정상적인 루트 파일시스템이라면 etc 아래에 inittab, passwd, init.d 같은 부팅 관련 파일이 있어야 한다. 하지만 etc를 확인해보면 data, dnsd.conf, dsd_convert.json, OSD, plugins처럼 카메라 설정 파일만 있다.
binwalk 결과를 보면 0x80200에서 커널 이미지 헤더를 찾았고, 그 내부에 0x83C63과 0x83DB1 두 개의 xz 압축 데이터가 있다.
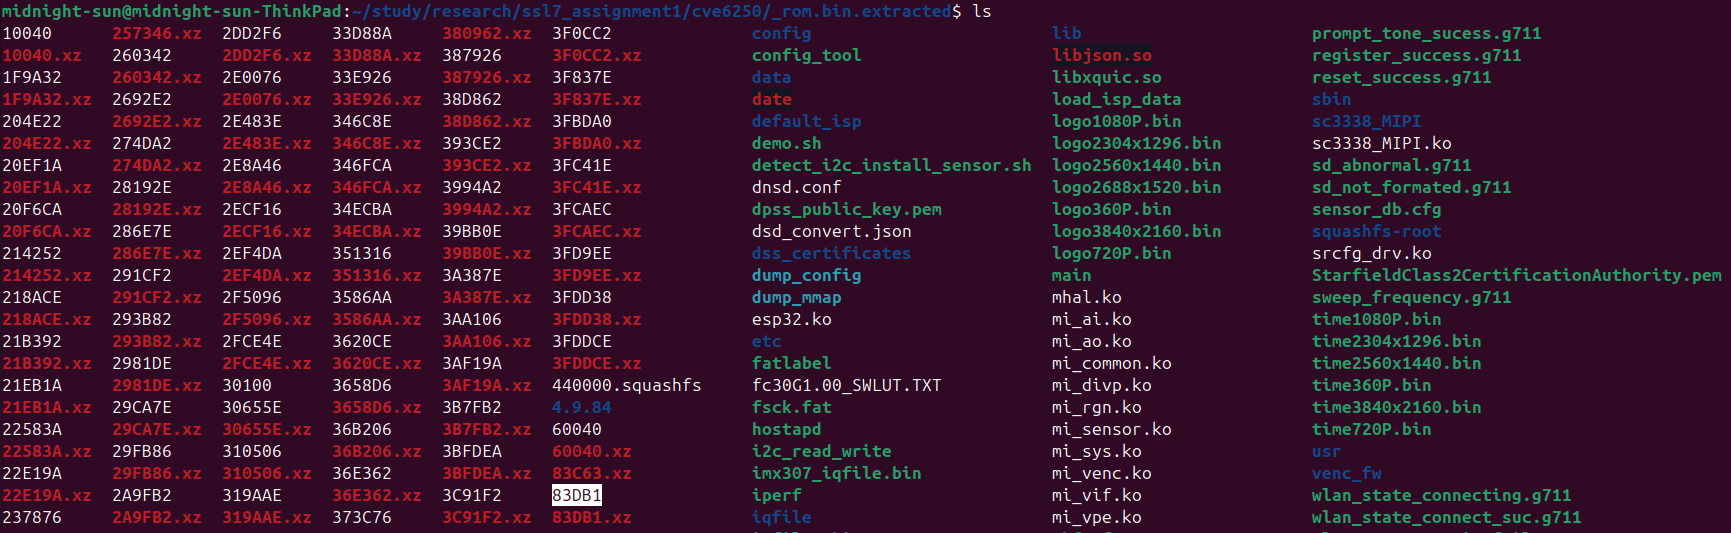
 _rom.bin.extracted를 확인해보면 0x83C63은 압축 해제에 실패하여 83C63.xz만 남아 있고, 0x83DB1만 정상적으로 압축 해제되었다. 따라서 0x83C63은 오탐이고 0x83DB1이 실제 커널 이미지임을 알 수 있다.
 83DB1에서 strings로 검색해보면 decrypt_rootfs_header 문자열이 존재한다. 즉, 커널이 부팅 과정에서 루트 파일시스템을 복호화한다는 것을 알 수 있다.
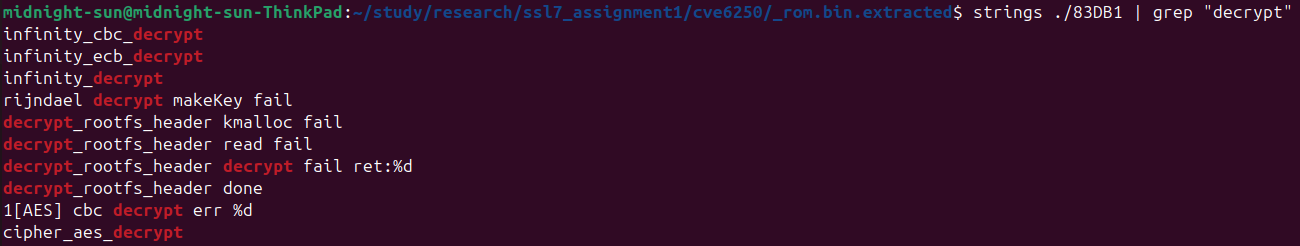
따라서 해당 펌웨어는 암호화가 되어 있음을 알 수 있고, 1-day분석을 하기 위해서는 복호화를 진행해야 한다.
복호화
앞에서 커널이 부팅 과정에서 루트 파일시스템을 복호화한다는 것을 확인했으므로, 커널을 분석해서 복호화 방법을 알아낸다.
83DB1은 ELF가 아니라 raw 커널 이미지라서 Ghidra가 자동으로 잡아주지 못하고 수동으로 설정 해주어야 한다. Binwalk를 통해 커널 이미지 이름이 Linux-4.9.84임을 알 수 있고 이를 이용해서 ARM v7 Little Endian, thumb2라는 것을 알 수 있다.  또한 32비트 ARM 리눅스 커널은 가상주소 PAGE_OFFSET(0xC0000000) + TEXT_OFFSET(0x8000)에 위치하고 일반적으로 0xC0008000부터 시작하므로 Base Address 또한 0xC0008000으로 설정해서 열어줘야 한다.
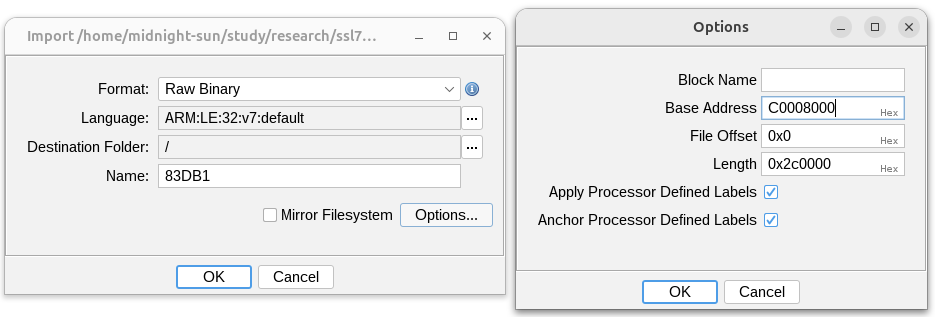 이때 thumb모드를 설정할때 auto-analysis을 하지 말고, Ghidra에 진입해서 F12로 thumb모드로 해석시키면 편하게 설정이 가능하다.
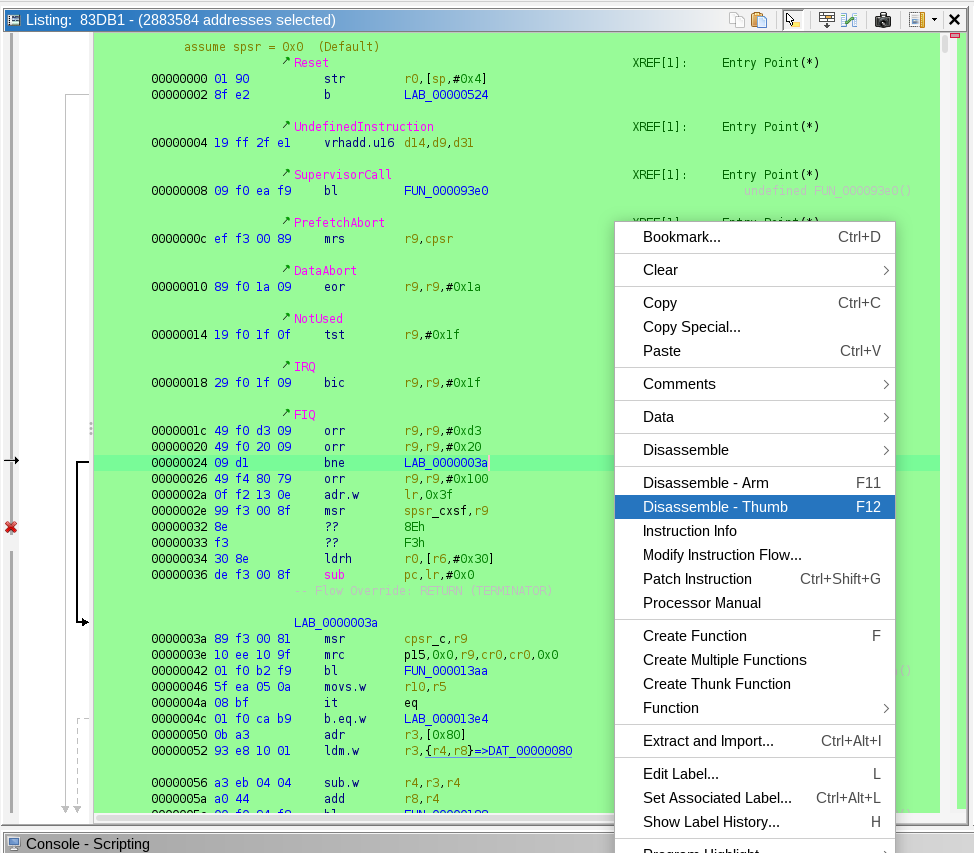
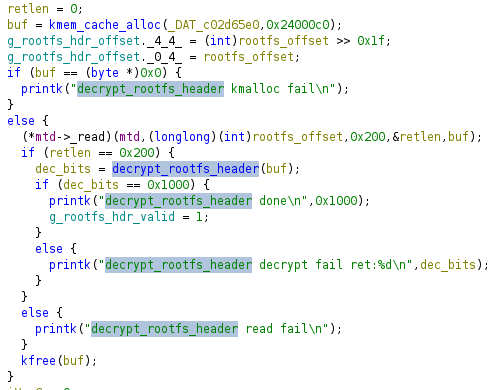
커널에 심볼이 없기 때문에, 앞에서 strings로 확인한 decrypt_rootfs_header 문자열을 Search하여 찾았다. 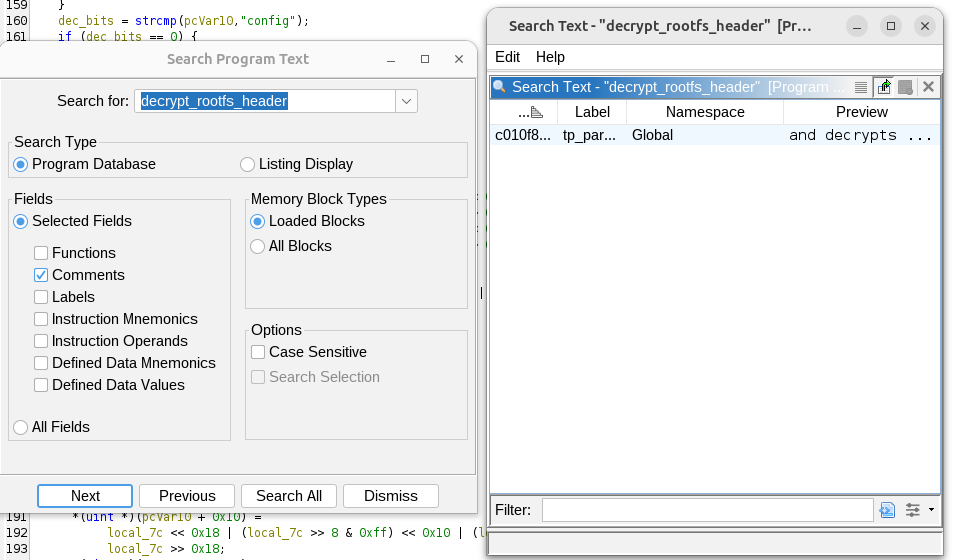 tp_parse_partitions함수는 파티션 테이블에서 구한 rootfs 위치에서 앞 0x200(512)바이트를 읽어 decrypt_rootfs_header에 넘기고, 복호화가 성공하면 decrypt_rootfs_header done을 출력한다.
복호화 함수를 보면 makeKey, cipherInit, blockDecrypt 순서로 AES 함수를 호출한다. rijndael 문자열과 함수 구조를 보면 공개 AES 구현체인 rijndael-api-fst를 그대로 사용한 것이고, cipherInit에 넘기는 모드 값 3은 이 구현체에서 CFB1 모드를 의미한다.
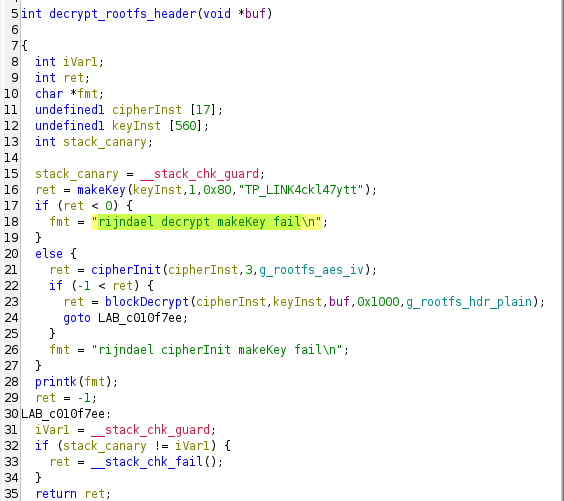
인자로 넘기는 주소를 따라가보면 키와 IV가 평문으로 박혀 있다. 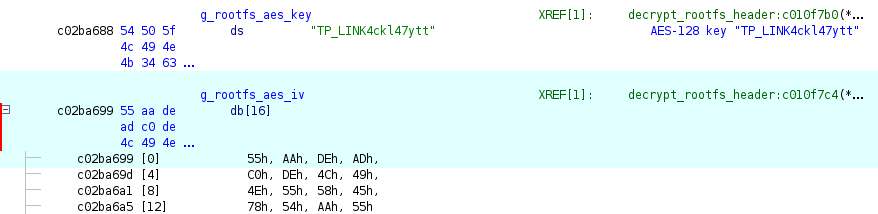
- 알고리즘 : AES-128 CFB1
- Key : TP_LINK4ckl47ytt
- IV : 55aadeadc0de4c494e5558457854aa55
- 범위 : rootfs 시작부터 512바이트
즉, 펌웨어 전체가 암호화된 것이 아니라 rootfs의 헤더인 squashfs의 512바이트만 암호화되어 있고, 나머지는 평문이다. 그래서 binwalk가 squashfs를 인식하지 못하여 rootfs라는 것을 알지 못했고, 그 결과 안쪽의 xz 압축 블록들만 따로따로 잡아서 xz 파일이 많이 나왔던 것이다.
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
import subprocess

KEY = b"TP_LINK4ckl47ytt".hex()
IV = "55aadeadc0de4c494e5558457854aa55"
ROOTFS = 0x1F0000
SIZE = 0x250000
ENC = 0x200

rom = open("rom.bin", "rb").read()
part = rom[ROOTFS:ROOTFS + SIZE]

hdr = subprocess.run(
    ["openssl", "enc", "-d", "-aes-128-cfb1", "-K", KEY, "-iv", IV, "-nopad"],
    input=part[:ENC], capture_output=True, check=True).stdout

open("rootfs.squashfs", "wb").write(hdr + part[ENC:])
rootfs 앞 512바이트만 AES-128-CFB1로 복호화하고, 나머지 평문 데이터와 합쳐서 squashfs 이미지를 만든다. 파이썬 암호화 라이브러리들은 CFB1 모드를 지원하지 않아서 OpenSSL을 호출해서 복호화했다.
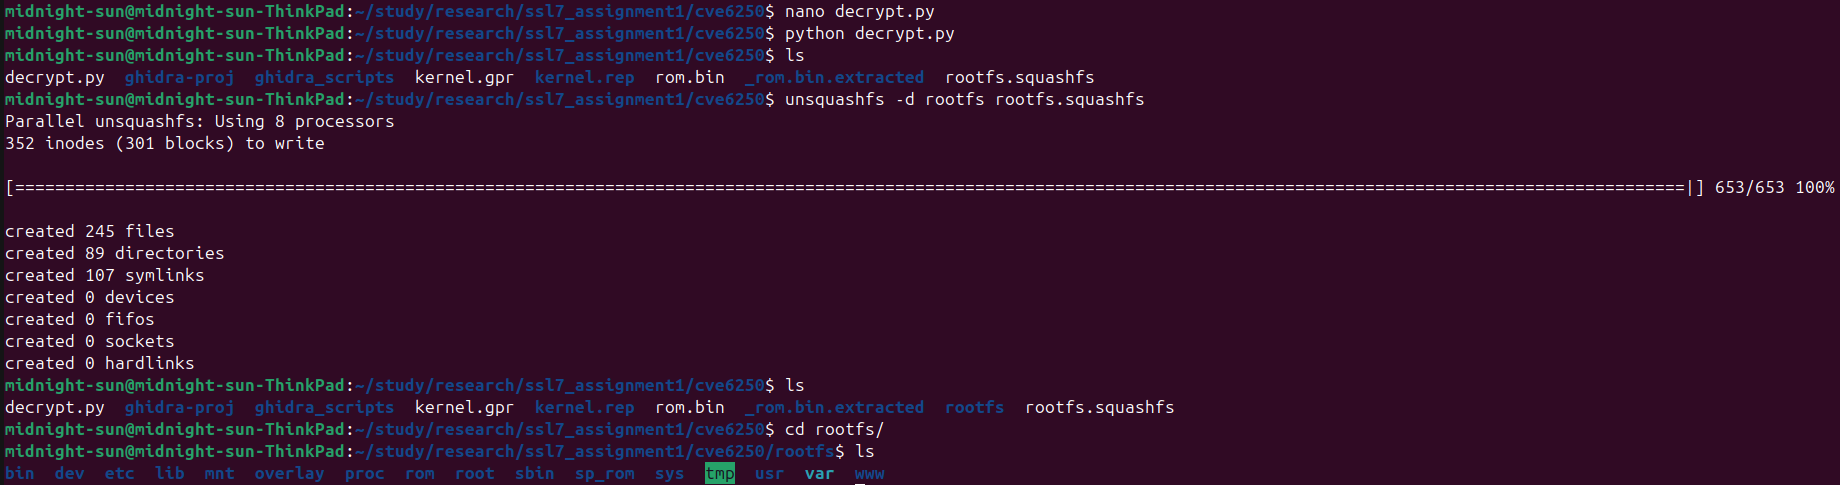
 처음 추출했던것 보단 깔끔해지고, rootfs를 확인해보면 앞에서 없었던 inittab, passwd, init.d 같은 부팅 관련 파일이 정상적으로 있다.
분석
부팅과정
1
2
3
::sysinit:/etc/init.d/rcS S boot
::shutdown:/etc/init.d/rcS K shutdown
ttyS0::askfirst:/bin/login
inittab을 보면 부팅 시 rcS에 S boot 인자를 넘겨 /etc/rc.d/S* 스크립트를 순서대로 실행하고, 종료 시에는 K* 스크립트를 실행한다. 시리얼 콘솔(ttyS0)에는 /bin/login이 걸려 있어 UART로 접근해도 바로 셸이 열리지 않고 인증이 필요하다.
1
2
3
4
5
6
7
8
9
10
#!/bin/sh
# Copyright (C) 2006 OpenWrt.org

run_scripts() {
	for i in /etc/rc.d/$1*; do
		[ -x $i ] && $i $2 2>&1
	done
}

run_scripts "$1" "$2" &
rcS는 inittab에서 넘겨받은 인자에 따라 /etc/rc.d/의 스크립트를 실행한다.
$1, $2는 스크립트에 전달된 첫 번째, 두 번째 인자이다. 부팅 시에는 rcS S boot로 호출되므로 다음과 같이 들어간다.
1
2
3
$0 : /etc/init.d/rcS
$1 : S
$2 : boot
따라서 /etc/rc.d/$1*는 /etc/rc.d/S*가 되고, 실행 권한이 있는 스크립트를 이름순으로 boot 인자와 함께 실행한다. 종료 시에는 rcS K shutdown으로 호출되어 /etc/rc.d/K*를 shutdown 인자로 실행한다.
마지막 줄의 &로 run_scripts를 백그라운드로 실행하기 때문에 init은 부팅 스크립트가 끝나기를 기다리지 않고 다음 단계로 넘어간다.

/etc/rc.d/에는 위와 같이 부팅 시 실행되는 S 스크립트 5개와 종료 시 실행되는 K 스크립트 1개가 있다. 부팅 시에는 S05boot, S15monitor, S20main, S20mini_main, S99sysctl 순서로 실행된다.
S05boot와 S99sysctl은 OpenWrt 기본 스크립트이고, K99umount는 종료 시 파일시스템을 언마운트하는 스크립트이다. S15monitor, S20main, S20mini_main은 OpenWrt 기본 스크립트가 아니므로 제조사가 추가한 서비스 스크립트로 보인다.
1
2
3
4
5
6
7
8
9
10
11
12
#!/bin/sh /etc/rc.common
# Copyright (C) 2008-2012 OpenWrt.org

START=15

start() {
	service_start /bin/monitor
}

stop() {
	service_stop /bin/monitor
}
1
2
3
4
5
6
7
8
9
10
11
12
#!/bin/sh /etc/rc.common
# Copyright (C) 2008-2012 OpenWrt.org

START=20

start() {
	/bin/main &
}

stop() {
	service_stop /bin/main
}
1
2
3
4
5
6
7
8
9
10
11
12
13
#!/bin/sh /etc/rc.common
# Copyright (C) 2008-2012 OpenWrt.org

START=20

start() {
	[ -e /tmp/recovery_mode ] && /usr/bin/mini_main &
	[ -e /tmp/recovery_mode ] && /etc/init.d/monitor stop
}

stop() {
	service_stop /usr/bin/mini_main
}
세 스크립트 모두 첫 줄이 #!/bin/sh /etc/rc.common이므로, rcS가 S15monitor boot로 실행하면 실제로는 /etc/rc.common이 이 스크립트를 읽어 boot 동작을 처리한다. rc.common의 기본 boot는 start()를 호출하므로 각 스크립트의 start()가 실행된다.
S15monitor는 /bin/monitor를, S20main은 /bin/main을 백그라운드로 실행한다. S20mini_main은 /tmp/recovery_mode 파일이 있을 때만 /usr/bin/mini_main을 실행하고 monitor를 중지한다. 즉 mini_main은 복구 모드에서만 동작하고, 일반 부팅에서는 monitor와 main이 실행된다.
그런데 S20main이 실행하는 /bin/main을 찾아보면, 복호화한 rootfs의 /bin에는 main이 없다.

펌웨어 전체에서 main을 찾아보면 rootfs에는 부팅 스크립트인 /etc/init.d/main만 있고, 실제 바이너리는 처음에 binwalk로 추출했던 squashfs-root/bin/main에 있다.

이는 플래시에 squashfs가 두 개 있기 때문이다.
1
2
0x1F0000 : rootfs (앞 512바이트 암호화) - 리눅스 기본 시스템 (busybox, inittab, init.d, mini_main)
0x440000 : rootfs_data (암호화 없음) - 카메라 앱 (bin/main, 드라이버, 설정 파일)
앞에서 binwalk로 추출한 squashfs-root에 부팅 관련 파일 없이 카메라 설정 파일만 있었던 이유도 이것 때문이다. binwalk는 헤더가 암호화된 rootfs는 인식하지 못했고, 암호화되지 않은 rootfs_data만 squashfs-root로 추출했다.
rootfs와 rootfs_data는 서로 다른 파일시스템이므로, S20main이 /bin/main을 실행하려면 부팅 중 어딘가에서 rootfs_data를 rootfs에 붙여야 한다. S20main은 inittab에서 시작된 rcS가 실행하므로, 이 작업은 inittab보다 먼저 이루어져야 한다.
Overlay
/etc를 자세히 보면 inittab 외에 preinit이라는 파일이 있다.

1
2
3
4
5
6
7
8
9
mount_essential_fs
mount_device_fs
init_hotplug2
insmod_trk
init_shm
mount_devpts
init_console
mount_root
run_init
preinit은 위 함수들을 순서대로 호출한다. mount_essential_fs부터 init_console까지는 /proc, /sys, /tmp, /dev 같은 기본 환경을 준비하고, mount_root로 루트 파일시스템을 구성한 뒤, 마지막 run_init에서 /sbin/init을 실행한다.
1
2
3
run_init() {
    exec env - PATH="/bin:/sbin:/usr/bin:/usr/sbin" "/sbin/init" 2>&0
}
/sbin/init은 앞에서 본 inittab을 읽는 프로그램이다. 즉 preinit은 inittab보다 먼저 실행된다. OpenWrt에서는 커널이 /sbin/init보다 /etc/preinit을 먼저 실행하고, preinit이 준비를 마치면 exec로 /sbin/init에 넘겨준다. 따라서 실제 부팅 순서는 다음과 같다.
1
bootloader -> kernel -> /etc/preinit -> /sbin/init -> /etc/inittab -> /etc/init.d/rcS -> /etc/rc.d/S*
따라서 rootfs_data를 rootfs에 붙이는 작업은 preinit에서 이루어지며, 그 역할을 하는 함수가 mount_root이다.
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
mount_tmpfs() {
    mount -t tmpfs -o mode=0755 root /overlay
}

mount_sp_rom() {
    spdev=$(awk 'BEGIN { RS=" "; FS="="; } $1 == "spdev" { print $2 }' < /proc/cmdline)
    if [ "$spdev" != "" ]; then
        mount -t squashfs -o relatime $spdev /sp_rom
    fi
}

mount_root() {
    mount_tmpfs
    mount_sp_rom
    fopivot /overlay /rom
}
mount_root는 mount_tmpfs, mount_sp_rom, fopivot 순서로 실행된다.
mount_root가 실행되기 전에는 커널이 마운트한 rootfs가 /이고, 앞부분의 mount_essential_fs와 mount_device_fs가 /proc, /sys, /tmp, /dev를 마운트한 상태이다. rootfs에는 overlay, sp_rom, mnt, rom 같은 빈 디렉터리가 있는데, 이후 다른 파일시스템을 마운트할 자리이다.
1
2
3
4
/ (rootfs, 읽기 전용)
- bin, etc, lib, sbin, usr, ...
- proc, sys, tmp, dev
- overlay, sp_rom, mnt, rom (비어 있음)
먼저 mount_tmpfs가 /overlay에 tmpfs를 마운트한다. tmpfs는 RAM 기반 파일시스템이라 쓰기가 가능하지만 재부팅하면 내용이 사라진다. rootfs는 squashfs라서 읽기 전용이므로, 실행 중 바뀌는 파일을 저장할 공간으로 사용된다. /tmp에 마운트된 tmpfs와는 별개의 공간이다.
1
2
3
4
5
/ (rootfs)
- bin, etc, lib, sbin, usr, ...
- tmp (tmpfs)
- overlay (tmpfs, 비어 있음)
- ...
다음으로 mount_sp_rom이 커널 부트 인자(/proc/cmdline)에서 spdev 값을 읽고, 그 장치를 squashfs로 /sp_rom에 마운트한다. main이 들어 있던 두 번째 squashfs가 여기에 마운트된다.
1
2
3
4
5
6
7
8
9
/ (rootfs)
- bin : busybox, monitor, ...
- etc : inittab, preinit, init.d, rc.d, ...
- overlay (tmpfs)
- sp_rom (두 번째 squashfs, 읽기 전용)
  - bin : main
  - etc : dnsd.conf, OSD, plugins, ...
  - config, lib, usr
- ...
이 시점에는 bin과 etc가 /bin과 /sp_rom/bin, /etc와 /sp_rom/etc로 각각 두 개씩 있다. 둘은 서로 분리되어 있어서 /sp_rom/bin/main은 있어도 /bin/main은 없다. 이 둘을 하나로 합치는 것이 fopivot이다.
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
fopivot() { # <rw_root> <ro_root>
    mkdir -p $1/upper $1/work
    if [ -e /proc/cmdline ]; then
        kernel_major_version=$(uname -r|awk -F. '{print $1}')
        if [ "$kernel_major_version" = "4" ] || [ "$kernel_major_version" = "5" ]; then
            mkdir -p $1/root $1/work
            mount | grep -q "/sp_rom" \
            && mount -o noatime,lowerdir=/sp_rom:/,upperdir=$1/upper,workdir=$1/work/root,workdir=$1/work -t overlay "overlayfs:$1" /mnt \
            || mount -o noatime,lowerdir=/,upperdir=$1/upper,workdir=$1/work/root,workdir=$1/work -t overlay "overlayfs:$1" /mnt
        else
            mount | grep -q "/sp_rom" && {
                mount -o noatime,lowerdir=/,upperdir=/sp_rom -t overlay "overlayfs:$1" /mnt
                mount -o noatime,lowerdir=/mnt,upperdir=$1/upper,workdir=$1/work -t overlay "overlayfs:$1" /mnt
            } || mount -o noatime,lowerdir=/,upperdir=$1/upper,workdir=$1/work -t overlay "overlayfs:$1" /mnt
        fi
    fi
    pivot /mnt $2
}
fopivot /overlay /rom으로 호출되므로 $1은 /overlay, $2는 /rom이다.
fopivot은 먼저 /overlay 아래에 upper와 work 디렉터리를 만든다. upper는 바뀐 파일이 실제로 저장될 곳이고, work는 overlay가 내부 작업용으로 사용하는 곳이다.
1
2
3
/overlay (tmpfs)
- upper (비어 있음, 바뀐 파일이 저장될 곳)
- work (overlay 내부 작업용)
/sp_rom이 마운트되어 있으면 lowerdir=/sp_rom:/로 overlay를 만들어 /mnt에 마운트하고, 마운트되지 않았으면 rootfs만으로 overlay를 만든다.
overlay는 여러 디렉터리를 겹쳐서 하나처럼 보이게 하는 파일시스템이다. lowerdir은 읽기 전용 층이고 앞에 적힌 것이 위층이므로 /sp_rom이 위, 기존 rootfs(/)가 아래에 놓인다. upperdir인 /overlay/upper는 그 위에 놓이는 쓰기 층이다. 이렇게 겹친 결과가 /mnt에 나타난다.
1
2
3
4
5
6
7
8
9
위   : /overlay/upper (tmpfs, 쓰기 가능)
중간 : /sp_rom (읽기 전용)
아래 : / (rootfs, 읽기 전용)

/mnt (세 층을 겹친 결과)
- bin : busybox, monitor (rootfs) + main (sp_rom)
- etc : inittab, init.d (rootfs) + dnsd.conf, OSD (sp_rom)
- config (sp_rom)
- lib, sbin, usr, ...
같은 이름의 디렉터리인 bin, etc, lib, usr는 두 층의 내용이 합쳐져서 보인다.
/mnt는 세 층을 겹쳐서 보여 주는 결과일 뿐이고, 실제 데이터는 각 층에 있다. /mnt에서 파일을 다루면 다음과 같이 동작한다.
- /mnt/bin/main을 읽으면 위층부터 찾는다. upper에는 없고 /sp_rom/bin/main에 있으므로 그것을 읽는다.
- /mnt/etc/inittab을 읽으면 upper와 /sp_rom에는 없으므로 맨 아래 rootfs의 /etc/inittab을 읽는다.
- /mnt에 새 파일을 만들면 아래 두 층은 읽기 전용이므로 /overlay/upper에 저장된다.
- /mnt/etc/inittab을 수정하면 rootfs의 inittab을 /overlay/upper/etc/inittab으로 복사한 뒤 복사본을 수정한다. upper가 맨 위층이라 우선권을 가지므로, 이후 /mnt/etc/inittab에서는 수정된 파일이 보인다. rootfs의 원본은 그대로 남는다.
즉 원본인 rootfs와 sp_rom은 바뀌지 않고, 바뀐 파일만 /overlay/upper에 쌓인다. upper는 tmpfs이므로 재부팅하면 비워지고 원래 상태로 돌아간다.
1
2
3
4
5
6
7
8
9
10
11
pivot() { # <new_root> <old_root>
    mount -o move /proc $1/proc && \
    pivot_root $1 $1$2 && {
        mount -o move $2/dev /dev
        mount -o move $2/tmp /tmp
        mount -o move $2/sys /sys 2>&-
        mount -o move $2/overlay /overlay 2>&-
        mount | grep -q "/sp_rom" || touch /tmp/recovery_mode
        return 0
    }
}
합친 결과는 아직 /mnt에만 있으므로, 마지막으로 pivot /mnt /rom이 /mnt를 진짜 루트로 바꾼다. $1은 /mnt, $2는 /rom이다.
- mount -o move /proc $1/proc : 새 루트에서도 /proc이 필요하므로, 루트를 바꾸기 전에 /proc을 /mnt/proc으로 먼저 옮긴다.
- pivot_root $1 $1$2 : pivot_root /mnt /mnt/rom이 실행된다. /mnt가 새 /가 되고, 기존 rootfs는 /mnt/rom으로 옮겨져 루트가 바뀐 뒤에는 /rom이 된다.
- mount -o move $2/dev /dev 등 : 기존 rootfs에 붙어 있던 /dev, /tmp, /sys, /overlay는 이제 /rom/dev, /rom/tmp처럼 /rom 아래에 있으므로, 새 루트의 /dev, /tmp, /sys, /overlay로 다시 옮긴다.
- mount | grep -q “/sp_rom” || touch /tmp/recovery_mode : /sp_rom이 마운트되지 않았으면 /tmp/recovery_mode를 만든다.
1
2
3
4
5
6
7
pivot_root 전
- / : rootfs
- /mnt : 합친 결과

pivot_root 후
- / : 합친 결과
- /rom : rootfs
pivot이 끝나면 다음과 같은 상태가 된다.
1
2
3
4
5
6
7
8
/ (overlay : rootfs + sp_rom + tmpfs)
- bin : busybox, monitor, main, ...
- etc : inittab, init.d, rc.d, dnsd.conf, OSD, ...
- config, lib, sbin, usr, ...
- proc, sys, tmp, dev
- overlay (tmpfs, 쓰기 층)
- sp_rom (두 번째 squashfs)
- rom (기존 rootfs)
이 과정을 거치면 카메라의 /에는 rootfs와 sp_rom의 파일이 합쳐져 있고, 이후 run_init이 /sbin/init을 실행하면 inittab, rcS, S20main 순서로 진행되어 /bin/main이 실행된다. 이 /bin/main은 sp_rom의 main이다.
또한 /sp_rom이 마운트되지 않았으면 /tmp/recovery_mode를 만든다. 앞에서 본 S20mini_main은 이 파일이 있을 때만 mini_main을 실행한다. 즉 sp_rom 파티션이 깨져도 rootfs만으로 부팅해 복구 모드로 들어갈 수 있도록 나눠 둔 구조로 보인다.
따라서 이후에는 sp_rom의 /bin/main에서 ONVIF 요청을 처리하는 부분을 찾아 분석해야 한다.
바이너리 - /bin/main
FUN_0001a168
/bin/main이 실행되면 엔트리 포인트인 _start가 __uClibc_main에 FUN_0001a168의 주소를 넘겨 실행시킨다.
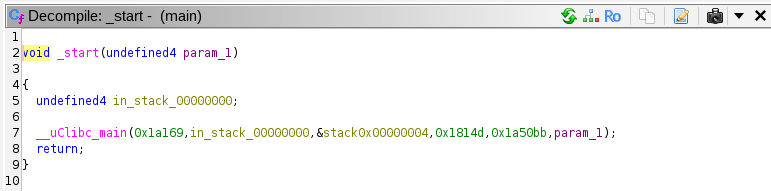
__uClibc_main의 첫 번째 인자가 main 함수이다. 0x1a169를 클릭하여 해당 함수로 이동하면 0x1a169가 아닌 FUN_0001a168으로 이동하는데, 그 이유는 ARM에서 Thumb 함수의 주소를 지정할 때 최하위 비트를 1로 표시하기 때문이다. 따라서 실제 main은 0x1a168에 있는 FUN_0001a168이다.
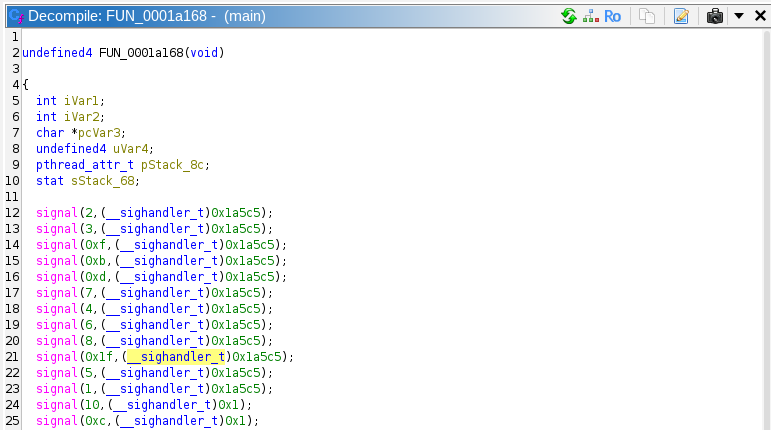
우선 FUN_0001a168은 SIGINT, SIGTERM, SIGSEGV 등 종료와 오류 시그널에 핸들러(0x1a5c5)를 등록하고, SIGUSR1(10)과 SIGUSR2(12)는 무시하도록 설정한다.
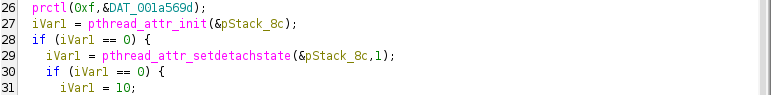
다음으로 prctl(0xf, &DAT_001a569d)를 호출한다. 0xf는 PR_SET_NAME이고, DAT_001a569d는 문자열 “NVMP”이다. PR_SET_NAME은 호출한 스레드의 이름을 바꾸는데, 메인 스레드에서 호출했으므로 ps 등에 보이는 프로세스 이름이 NVMP가 된다.
pthread_attr_init과 pthread_attr_setdetachstate(…, 1)로 만들 스레드의 속성을 준비한다. 1은 PTHREAD_CREATE_DETACHED로, 스레드가 끝나면 자원이 자동으로 정리되도록 하는 설정이다. main은 스레드를 만든 뒤 기다리지 않고 바로 이벤트 루프로 들어가기 때문에 이렇게 설정한다.
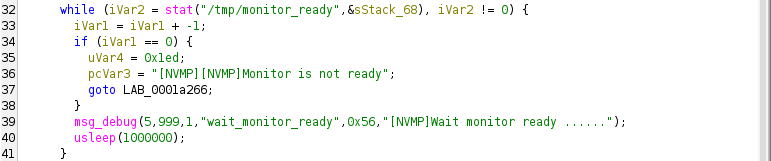
그 다음 /tmp/monitor_ready 파일이 생길 때까지 기다린다. stat으로 파일이 있는지 확인하고, 없으면 “[NVMP]Wait monitor ready ……“를 출력한 뒤 usleep(1000000)을 한 후 다시 확인한다. 최대 10번까지 확인하며, 10번 확인 후에도 파일이 없으면 “[NVMP][NVMP]Monitor is not ready”를 출력하고 초기화 스레드를 만들지 않은 채 빠져나간다. 앞에서 S15monitor가 S20main보다 먼저 실행되던 이유가 이것으로, monitor가 준비를 마쳐야 main의 초기화가 진행된다.
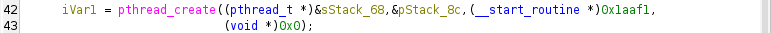
파일이 확인되면 pthread_create로 초기화 스레드 FUN_0001aaf0을 만든다. FUN_0001aaf0은 설정 저장소와 설정값을 초기화하고, 각 모듈을 초기화하고 시작시키는 등의 역할을 하는 함수이다.

마지막으로 메인 스레드는 idle_worker_init과 inet_start_loop를 호출한다. 두 함수는 작업 처리기와 이벤트 루프를 준비하고 실행해 네트워크 요청이나 타이머 같은 이벤트를 계속 기다리며 처리하는 역할을 한다. 초기화 스레드를 만들지 못한 경우에도 이 두 함수는 실행된다.
FUN_0001aaf0
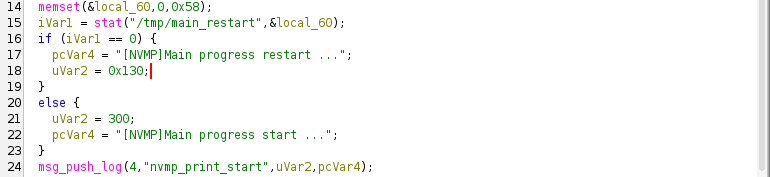
/tmp/main_restart 파일이 있는지 확인해서, 처음 시작인지 재시작인지에 따라 “[NVMP]Main progress start …” 또는 “[NVMP]Main progress restart …” 로그를 남긴다.
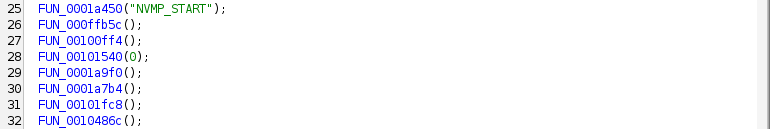
이후 초기화 함수들을 순서대로 호출한다.
- FUN_0001a450(“NVMP_START”) : msg_send로 NVMP_START 메시지를 보낸다.
- FUN_000ffb5c : 메시지 핸들러를 등록한다.
- FUN_00100ff4 : 설정 데이터를 담을 저장소를 공유 메모리에 만든다(ds_modeling).
- FUN_00101540 : 공유 메모리와 세마포어를 준비한다.
- FUN_0001a9f0, FUN_0001a7b4 : /etc/default와 /tmp/base-files/etc의 설정 파일을 불러온다(load_default_cfg, load_etc_cfg).
- FUN_00101fc8 : 등록된 모듈들의 init 함수를 호출한다(ds_init_module).
- FUN_0010486c : 플래시에 저장된 사용자 설정을 불러온다(ds_load_usr_cfg).
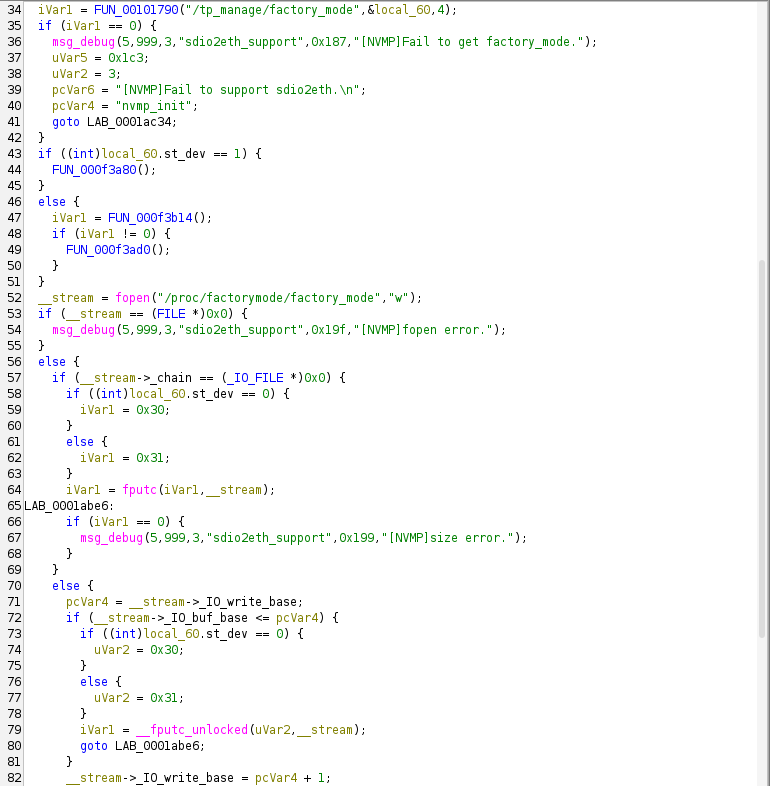
/tp_manage/factory_mode 값을 읽어 공장 모드 여부를 확인하고, 그 결과를 /proc/factorymode/factory_mode에 0 또는 1로 기록한다.
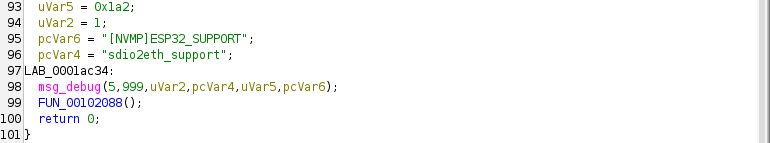
마지막으로 FUN_00102088을 호출한다. 이 함수는 설정 변경 알림 핸들러를 등록하고 타이머 콜백을 등록한다. 이 타이머는 메인 스레드의 이벤트 루프에서 실행되면서 각 모듈의 start 함수를 호출한다(ds_module_check_start).
모듈의 init은 FUN_00101fc8에서, start는 FUN_00102088이 등록한 타이머에서 호출된다. 두 곳 모두 등록된 모듈 리스트에서 꺼낸 함수 포인터로 호출하기 때문에, 코드만 봐서는 어떤 함수가 불리는지 알 수 없다. 따라서 모듈을 등록하는 쪽을 봐야 한다.
onvif 모듈
모든 모듈의 호출 흐름을 따라가기에는 바이너리가 크기 때문에, 여기부터는 ONVIF 모듈에 집중해서 취약 함수까지의 경로를 확인한다.
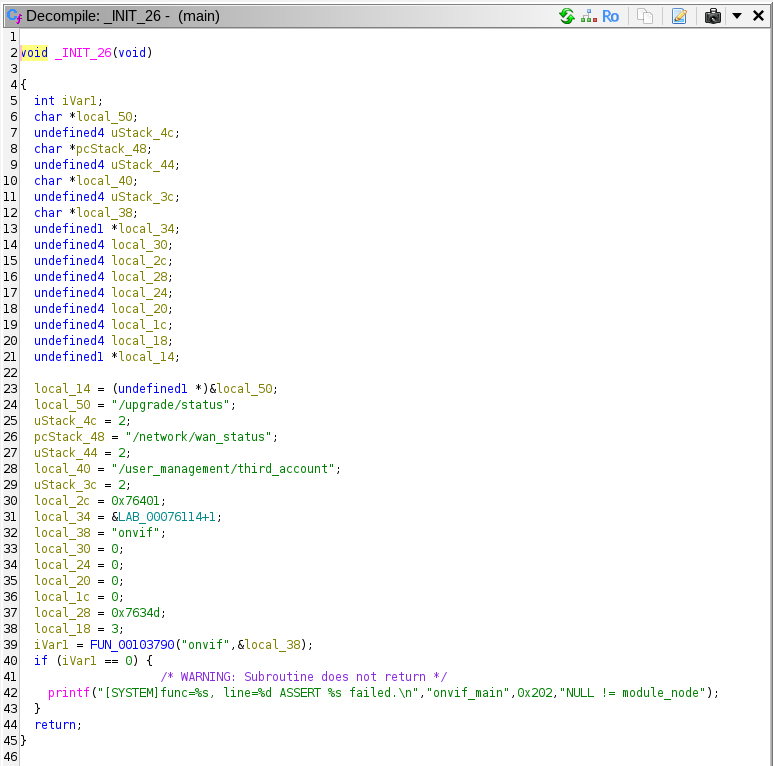
onvif 모듈을 등록하는 함수는 _INIT_26(FUN_0007626c)이다. .init_array에 들어 있는 생성자라서 main보다 먼저 실행되고, FUN_00103790(ds_register_module)에 모듈 이름 “onvif”와 함께 init(0x76115), reload(0x76401), start(0x7634d) 함수 주소를 넘겨 등록한다.
등록된 init과 start는 앞에서 본 FUN_00101fc8과 FUN_00102088의 타이머에서 호출된다.
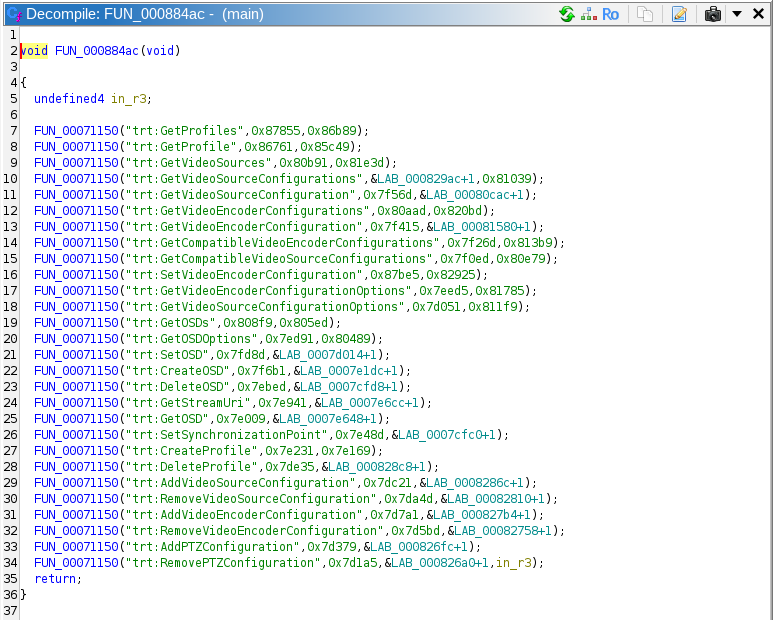
init 함수인 onvif_init(FUN_00076114)은 FUN_000711ec를 거쳐 FUN_000884ac를 호출한다. FUN_000884ac는 trt:GetProfiles, trt:GetStreamUri 같은 ONVIF 요청 이름과 함께, 요청 XML을 읽는 함수(xml_to_json)와 응답 XML을 만드는 함수(json_to_xml)를 FUN_00071150(onvif_passthrough_handle_add)으로 하나씩 테이블에 등록한다.
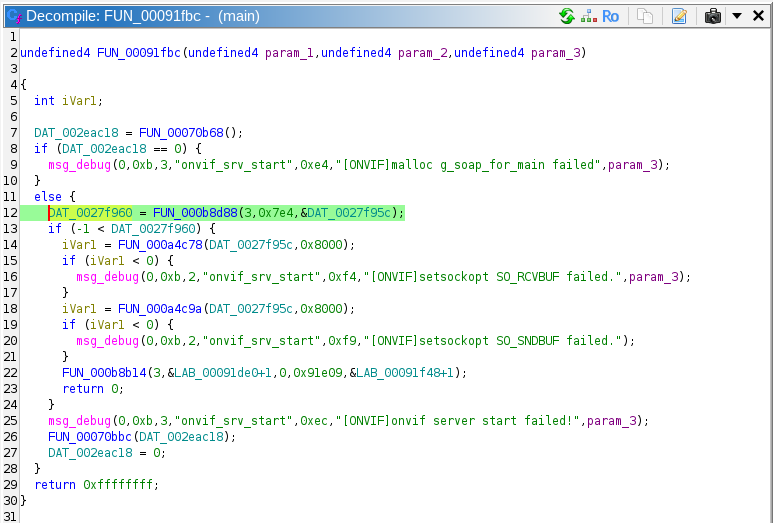
start 함수인 onvif_start(FUN_0007634c)는 FUN_00091fbc(onvif_srv_start)를 호출한다. onvif_srv_start는 FUN_000b8d88에 0x7e4(2020)를 넘겨 서버 소켓을 만들고, FUN_000b8b14로 요청이 들어왔을 때 호출할 함수인 0x91e09(onvif_proc_data_srv)를 등록한다. 따라서 ONVIF 서비스는 2020 포트로 요청을 받는다.
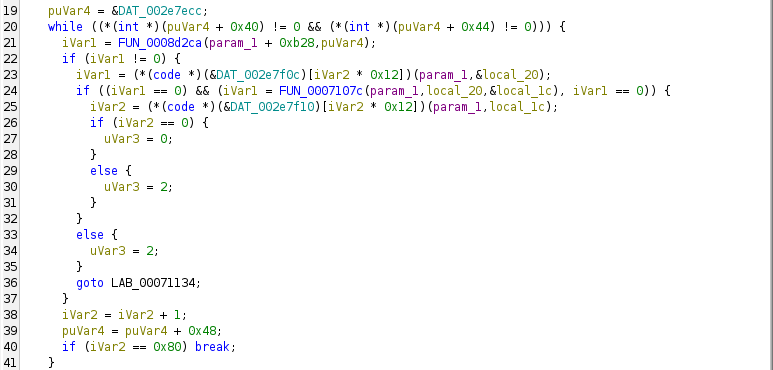
2020 포트로 요청이 들어오면 onvif_proc_data_srv가 XML을 파싱한 뒤 FUN_000710c0을 호출한다. FUN_000710c0은 onvif_init이 등록한 테이블(DAT_002e7ecc)을 돌면서 soap:Body 안의 요청 이름과 각 항목의 이름을 비교하고, 일치하면 그 항목에 등록된 요청 처리 함수(+0x40)를 호출한다. 앞의 FUN_000884ac에서 trt:GetStreamUri는 FUN_0007e940(trt_get_stream_uri_xml_to_json)으로 등록되어 있으므로, GetStreamUri 요청은 FUN_0007e940에서 처리된다.
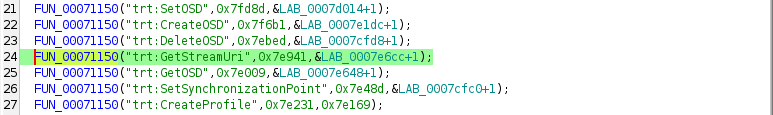
FUN_0007e940
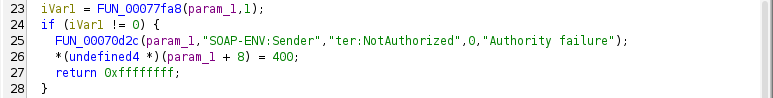
FUN_0007e940은 먼저 FUN_00077fa8(soap_usernametoken_auth)로 ONVIF 인증을 확인한다. 인증에 실패하면 “ter:NotAuthorized”를 응답하고 끝낸다.
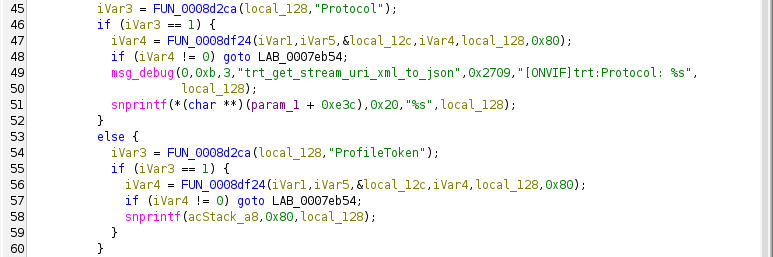
인증을 통과하면 요청 안의 태그를 하나씩 읽으면서 Protocol과 ProfileToken 값을 처리한다.
- Protocol : snprintf(…, 0x20, “%s”, local_128)로 값을 복사한다.
- ProfileToken : snprintf(acStack_a8, 0x80, local_128)로 값을 복사한다.
같은 함수 안에서 Protocol은 “%s”를 포맷으로 사용하지만, ProfileToken은 사용자가 보낸 값(local_128)을 그대로 포맷 문자열 자리에 넣는다. 따라서 ProfileToken에 %p, %x, %n 같은 포맷 문자열을 넣으면 snprintf가 이를 그대로 해석하며, 여기서 포맷 스트링 취약점이 발생한다.
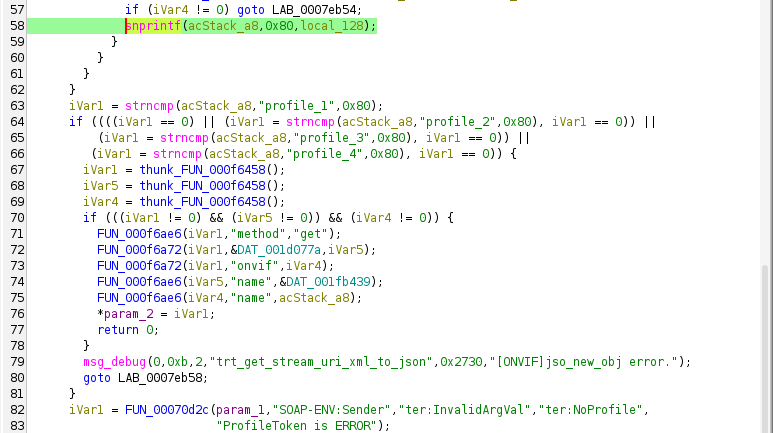
ProfileToken이 profile_1~profile_4 중 하나인지 검사하는 코드는 snprintf 다음에 있다. 잘못된 값이면 “ProfileToken is ERROR”를 응답하지만, 이미 snprintf가 실행된 뒤이므로 이 검증으로는 취약점을 막을 수 없다.
트리거 조건
정리하면 취약점을 트리거하기 위한 조건은 다음과 같다.
- 2020 포트로 ONVIF SOAP 요청을 보낸다.
- soap:Body 안의 요청 이름이 GetStreamUri이다.
- WS-Security UsernameToken으로 ONVIF 인증을 통과한다.
- ProfileToken 값에 포맷 문자열을 넣는다.
1
2
3
4
5
6
2020 포트 GetStreamUri 요청
-> onvif_proc_data_srv
-> 요청 이름으로 처리 함수 검색
-> FUN_0007e940
   -> soap_usernametoken_auth (인증)
   -> snprintf(acStack_a8, 0x80, ProfileToken)