[Paper Review] Space Odyssey: An Experimental Software Security Analysis of Satellites - week 1
들어가며
이번에 ‘문라이트 30일 논문 읽기 챌린지’ 참여하게 되어 논문을 읽고 분석하는 과정을 블로그에 기록하고자 한다.
챌린지에 대한 자세한 설명은 여기를 보면 된다.
사견
논문을 읽고 분석하는 능력은 앞으로 연구자로 성장하는 데 꼭 필요한 역량이라고 생각한다.
논문은 한 분야의 최신 연구 흐름과 문제 접근 방식을 가장 직접적으로 보여주는 자료이기 때문에, 이를 정확히 읽고 비판적으로 해석하는 습관은 결국 스스로 연구 주제를 찾고 발전시키는 기반이 된다.
물론 한 달 동안 찍어내듯 읽는다면 5~6편까지도 읽을 수 있겠지만, 그렇게 되면 챌린지의 의미가 퇴색된다고 생각한다. 그래서 이번 한 달 동안은 단 한 편이라도 제대로 이해하는 것에 집중하려 한다. 특히 이번이 처음으로 논문을 깊이 있게 읽고 분석해 보는 경험인 만큼, 예상보다 시간이 더 오래 걸릴 것이라 생각한다.
이렇게 좋은 기회를 얻게 되어 기쁘고, 챌린지를 마련해 주신 Moonlight 팀에 감사를 표한다.
목표
저녁 22시 - 24시, 총 2시간동안 매일 매일 논문을 읽는 것이 목표다.
- week 1 : 초록과 서론, 결론을 읽고 이해하는 것을 목표로 한다.
- week 2 : 2절부터 3절을 읽고 이해하는 것을 목표로 한다.
- week 3 : 4절부터 5절을 읽고 이해하는 것을 목표로 한다.
- week 4 : 6절부터 7절을 읽고 이해하는 것을 목표로 한다.
선정 이유
나는 위성 보안에 관심을 두고 있는데 Space Odyssey: An Experimental Software Security Analysis of Satellites는 실제 운용 중인 위성 펌웨어 3종을 소프트웨어 보안 관점에서 분석하고, 그중 일부는 제어권 장악까지 진행한 연구다. 이후 위성 보안 연구들이 출발점으로 삼는 논문이기 때문에, 이 분야에 들어가려면 가장 먼저 제대로 읽어야 할 논문이라고 판단했다.
또한 공동 저자인 Ali Abbasi 교수님은 CISPA에서 임베디드 시스템 보안 연구 그룹을 이끌고 계시는데, 이 연구실은 내가 장차 진학하고 싶은 곳이기도 하다. 그래서 이 연구실이 문제를 어떻게 정의하고, 어떤 방법론으로 접근하며, 결과를 어떻게 검증하는지 직접 확인해 보고 싶어서 선정하였다.
논문의 자세한 정보는 여기에서 확인할 수 있다.
이번 주차 - week 1
초록과 서론, 결론을 읽고 이해하였다.
초록
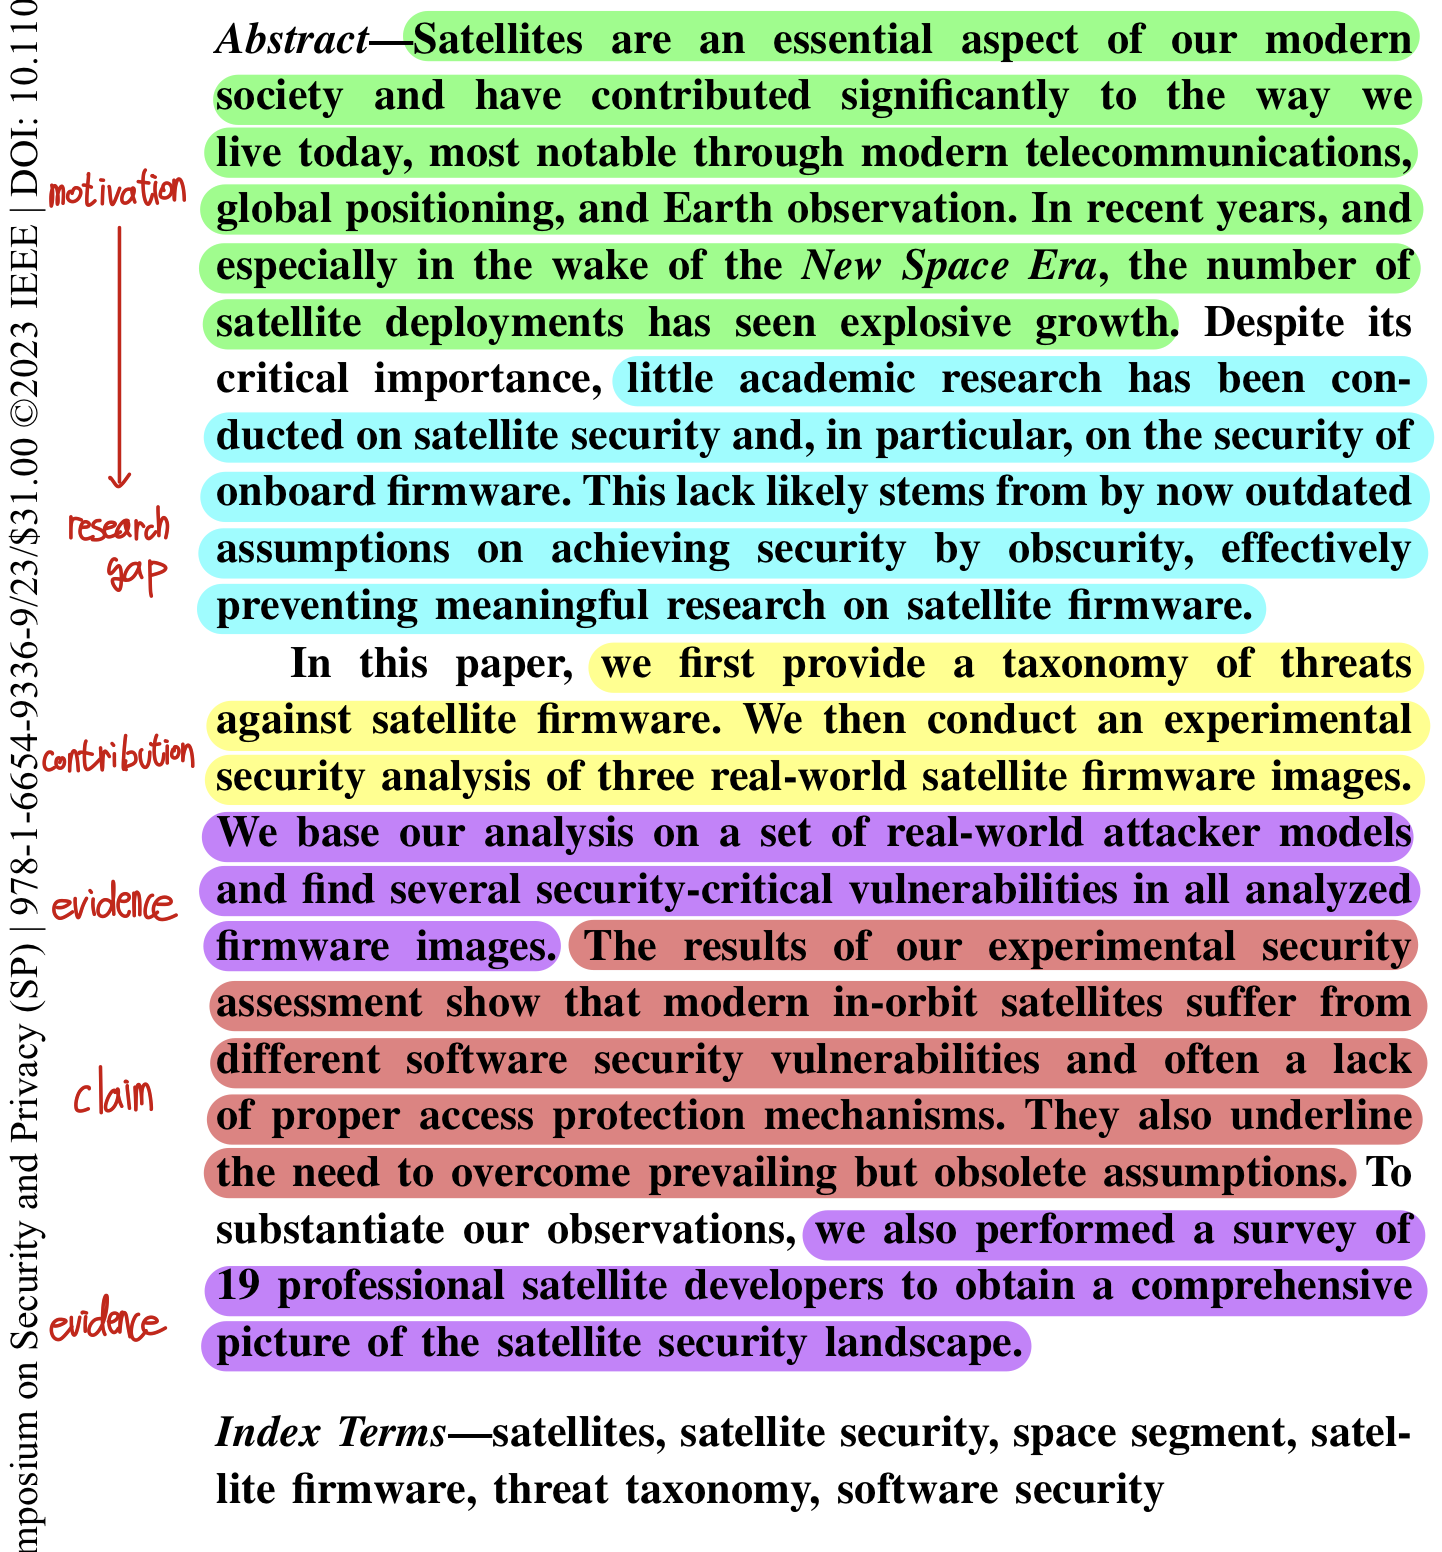
처음 읽는 논문이다 보니, Moonlight의 논문 읽기 가이드를 기반으로 초록을 읽었다. 가이드에서는 초록의 각 문장이 어떤 역할을 하는지 나누어 읽는 방법을 소개하는데, 주로 쓰이는 구분과 의미는 다음과 같다.
| 구분 | 의미 |
|---|---|
| Background | 연구가 놓인 상황과 기존 연구의 흐름이다. 이 논문이 왜 나왔는지를 보여준다. |
| Contribution | 이 연구가 분야에 새로 보탠 것이다. 학회에서는 Contribution을 초록과 서론에 분명히 적도록 요구한다. |
| Claim | 논문이 근거를 들어 뒷받침해야 하는 말이다. 심사자는 논문이 자기 주장을 제대로 뒷받침하는지 확인한다. |
| Evidence | Claim을 뒷받침하는 실험 결과나 수치이다. |
| Novelty | 선행 연구와 다른 점을 의미한다. 이미 있던 기술을 새롭게 조합한 것도 Novelty로 본다. |
여기에 Background를 더 세분화해 다음 두 가지로 나눠 표시했다.
| 구분 | 의미 |
|---|---|
| Motivation | 이 연구가 왜 필요한지를 보여주는 배경이다. |
| Research gap | 기존 연구가 아직 다루지 못한 gap이다. 논문이 해결하려는 문제가 여기서 나온다. |
이 기준으로 Space Odyssey의 초록을 나누면 다음과 같다.
| 구분 | 내용 |
|---|---|
| Motivation | 위성은 통신, 위치 측정, 지구 관측을 통해 현대 사회에 크게 기여해 왔으며, New Space Era 이후 위성 배치 수가 폭발적으로 늘었다. |
| Research gap | 그 중요도에 비해 위성 보안, 특히 onboard firmware 보안에 대한 학술 연구는 거의 없다. 이는 security by obscurity라는 가정이 펌웨어 연구 자체를 가로막아 왔기 때문으로 보인다. |
| Contribution | 위성 펌웨어에 대한 threat taxonomy를 제시하고, 실제 위성 펌웨어 이미지 3종에 대한 실험적 보안 분석을 수행한다. |
| Evidence | 현실적인 attacker model을 기반으로 분석한 결과, 모든 펌웨어 이미지에서 보안상 치명적인 취약점을 발견했다. |
| Claim | 현재 궤도에서 운용 중인 위성들은 다양한 소프트웨어 취약점을 가지고 있으며, 적절한 접근 보호 장치가 없는 경우가 많다. 따라서 여전히 남아 있는 security by obscurity 가정을 극복해야 한다. |
| Evidence | 관찰 결과를 뒷받침하기 위해 위성 종사자 19명을 대상으로 survey를 진행해 위성 보안 현황을 파악했다. |
서론
연구 배경과 문제의식
New Space Era and the Growth of Satellites
위성은 연구 목적으로, 또는 지구 표면을 넓게 커버하는 특성을 활용해 지상에 서비스를 제공하기 위해 우주에 배치되는 기술 장치다. 최초의 인공위성 Sputnik은 1957년으로 거슬러 올라가지만, 지금 우리는 New Space Era라 불리는 우주비행의 부흥기 한가운데에 있다. UNOOSA에 따르면 지구 궤도 위성 수는 2019년 4,867기에서 2022년 9,350기로 거의 두 배가 되었다. 이 위성들의 대다수는 Starlink 같은 mega-constellation을 이루며, Starlink는 앞으로 수년 안에 4만 기 이상을 발사할 계획이다.
New Space Era란 국가 기관이 주도하던 우주 개발에 민간 기업과 투자가 대거 참여하면서, 우주 활동이 상업화/저비용화된 흐름을 가리키는 용어다. 정부가 빠진 것이 아니라, 직접 개발/운영하던 주체에서 민간이 제공하는 서비스를 구매하는 고객으로 역할이 바뀌었다.
| 구분 | Old Space | New Space |
|---|---|---|
| 주도 | 정부 기관이 설계/제작/운영. 기업은 하청 | 민간 기업이 직접 개발/운영. 정부는 서비스를 구매하는 고객 역할도 함 |
| 특징 | 높은 비용, 긴 개발 기간 | 발사 비용 하락, 소형 위성, mega-constellation, 벤처 투자 유입 |
The Rise of Small Satellites
소형 위성은 New Space Era의 중심에 있다. 크기가 작고 COTS 부품이 널리 쓰이면서, 소규모 기관도 감당할 수 있을 만큼 비용이 낮아졌기 때문이다. 용도도 넓어서 Earth observation, M2M 통신, 인터넷 서비스 같은 상업적 용도부터 기술 검증, 기상/지진 예측, interplanetary mission 같은 연구 용도까지 쓰인다.
- COTS (Commercial Off-The-Shelf): 우주용으로 따로 설계/인증한 부품이 아니라 시중에서 판매되는 일반 상용 부품.
- M2M (Machine-to-Machine): 사람의 개입 없이 기기끼리 데이터를 주고받는 통신.
다만 이렇게 적은 비용으로 빠르게 위성을 만드는 소규모 팀일수록 표준 프로토콜 대신 자체 프로토콜을 만들고, 보안보다 기능 구현을 우선하는 경향이 있다는 점이 이 논문의 survey에서도 드러난다.
Satellites as Connected Computers
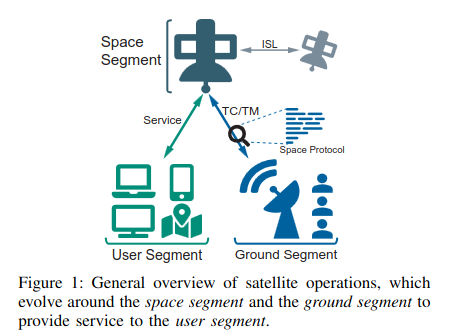
용도는 다양하지만, 소형 위성은 대개 무선 장비와 마이크로컨트롤러 보드로 구성된다. 넓게 보면 지상국, 때로는 다른 위성과도 연결된 컴퓨터 시스템이다. 명령과 제어를 무선 연결에 의존하고 마이크로컨트롤러를 사용하므로, 지구상의 다른 연결된 IT 플랫폼만큼 공격에 취약할 수 있다.
Lowered Barriers to Entry
과거에는 지상국이 비싸서 대형 위성 운영사만 보유할 수 있었기 때문에, 외부인이 위성과 통신하는 상황 자체가 현실적인 위협으로 여겨지지 않았다. 그러나 최근 몇 년 사이 상황이 근본적으로 바뀌어, 이제는 개인도 지상국을 이용할 수 있다.
- Build: 1만 달러 미만으로 제대로 동작하는 지상국을 만들 수 있고, 지상국을 개발하는 오픈소스 커뮤니티도 있다.
- Rent (GSaaS, Ground Station as a Service): Amazon Web Services나 Microsoft Azure 같은 업체가 제공한다. 일반 웹 호스팅이 아니라 지상국 안테나와 무선 장비를 인터넷으로 예약해 빌려 쓰는 서비스로, 장비를 소유하지 않아도 위성과 통신할 수 있다.
이동통신 보안 분야에서는 “공격에 필요한 무선 장비가 너무 비싸서 공격자가 손에 넣을 수 없다”는 통신사들의 가정이 기술 발전으로 뒤집힌 바 있다. 이 논문에서는 위성에도 같은 일이 일어나고 있다고 지적한다. 저렴한 지상국은 공격자가 위성과 통신하고 소프트웨어 취약점을 악용할 수 있는 새로운 attack surface를 만들며, 공격자가 펌웨어를 장악하면 위성 전체를 제어할 수도 있다.
다만 통신할 수 있다는 것만으로 공격이 성립하지는 않는다. 위성이 인증/암호화를 제대로 적용하고 있다면 공격자가 보낸 명령은 거부된다. 문제는 실제 위성들이 이를 갖추지 못했다는 점이다. ESTCube-1은 telecommand 인증/암호화가 없었고, OPS-SAT은 그 기능이 컴파일 옵션으로 꺼져 있었다.
Why Research Has Been Lacking
위성 보안에 대한 경고는 일찍부터 있었지만, 이 문제를 해결하려는 노력은 거의 없었다. 보안 표준의 부재와 복잡한 공급망도 원인이지만, 이 논문에서는 위성 펌웨어에 접근할 수 없다는 점을 가장 큰 원인으로 본다.
위성 종사자들은 역사적으로 security by obscurity에 의존해 왔다. 위성의 설계와 펌웨어가 공개되지 않으면 공격자도 공격 방법을 찾을 수 없다는 생각이다. 예를 들어 Iridium 네트워크의 개발자들은 시스템이 공격자에게 너무 복잡하다고 했지만, 이후 Driessen 등이 이 네트워크의 통신을 복호화할 수 있음을 보였다.
궤도에 있는 위성에서 연구자가 펌웨어를 dump하는 것은 사실상 불가능에 가깝고, 개발사가 gatekeeper 역할을 하며 연구 대상을 제공하지 않는다. 이 때문에 위성 통신 보안, 위성 기반 인터넷 서비스 보안, 위협 시나리오 같은 주제는 최근 주목받고 있지만, 개별 위성에 대한 논의는 기술적 세부사항과 실제 근거가 부족하다. 선행 연구들도 이 주제가 아직 충분히 연구되지 않았으며, 위성 개발 분야와 보안 분야의 협력이 필요하다고 결론 내린다.
이 논문에서는 security by obscurity 가정이 더 이상 유효하지 않다고 보고, 다음 두 가지를 근거로 든다.
- Security by Obscurity: 공개 설계와 오픈소스 라이브러리가 늘었고, 리버스 엔지니어링으로 비공개 시스템도 분석할 수 있다. 따라서 공격자가 펌웨어를 포함한 상세 지식을 가질 수 있다고 가정해야 한다.
- Myth of Inaccessibility: 지상국을 저렴하게 구축하거나 GSaaS로 빌릴 수 있으므로, 위성에 접근할 수 없다는 믿음도 더 이상 유효하지 않다.
숨기는 것만으로는 부족하고, 공개되어도 버틸 수 있는 인증/암호화/접근 제어/안전한 업데이트 체계가 필요하다는 것이 논문의 입장이다.
논문의 주요 Contribution
이 논문에서는 위성 보안을 체계적으로 개선하기 위해 세 가지 Contribution을 제시한다.
| Contribution | 주제 | 내용 |
|---|---|---|
| Contribution 1 | Threat taxonomy와 attacker model | onboard 위성 펌웨어에 대한 위협을 체계적으로 분류하고, 이를 통해 위성별 threat model을 도출할 수 있게 한다. |
| Contribution 2 | 실제 위성 펌웨어 3종의 보안 분석 | GSaaS 같은 최근 기술 발전을 반영한 attacker model을 기반으로 분석해 13개의 취약점을 발견했다. |
| Contribution 3 | 위성 커뮤니티 survey | 기술적 결과를 개발자들의 관점과 교차 검증하고, 우주 분야 전문가들이 보안을 어떻게 보는지 조명한다. |
Contribution 1 — Threat taxonomy
onboard 위성 펌웨어에 대한 threat taxonomy를 제시한다. attack surface를 체계적으로 검토해 위성의 복잡한 특성을 표현하고, 논문 전반에서 보안 관련 발견을 분류하는 기준으로 쓴다.
Contribution 2 — 분석 대상과 결과
- 대상은 New Space Era의 주된 무대인 LEO(Low Earth Orbit) 위성이다. 가장 흔한 등급은 nanosatellite, 그중에서도 10cm 정육면체(Unit, U)를 표준 규격으로 하는 CubeSat이며, 보통 U당 1.33kg 미만이다.
- 오랜 설득, 신뢰 구축, 논의, 계약 끝에 분석 가능한 위성 펌웨어 이미지 여러 개를 확보했다. 시스템의 민감한 특성 때문에 취약점을 찾기까지의 진입 장벽 자체가 높았다.
- 최근 발사된 위성들에서 unprotected telecommand interface를 포함해 6가지 유형의 보안 취약점을 발견했다.
- 모든 취약점은 개발사에 responsible disclosure되었다.
- 이 논문에서는 공격자가 위성에 대한 persistent control을 얻는 펌웨어 취약점 악용을 처음으로 입증했다고 주장한다.
분석한 펌웨어는 궤도의 위성에서 직접 dump한 것이 아니라, 위성 개발팀으로부터 제공받은 이미지다. 이를 리버스 엔지니어링과 정적 분석으로 살펴보고, 위성마다 가능한 환경에서 검증했다.
| 위성 | 분석/검증 환경 |
|---|---|
| ESTCube-1 | 같은 마이크로컨트롤러로 위성 일부를 실험실에 재구성 |
| OPS-SAT | 실제 보드를 구하기 어려워 AVR32 에뮬레이터를 구현, 에뮬레이션과 정적 분석 |
| Flying Laptop | 정적 코드 분석까지만 검증 |
Contribution 3 — survey
- 연구 범위를 넓히기 위해 위성 엔지니어/개발자 19명을 대상으로 survey를 진행했다. 응답은 17기의 위성에 대한 기술 정보를 담고 있으며, 참여자들이 개발에 참여한 위성은 총 132기다.
- 접근 보호 수단으로 프로토콜을 감추는 방식이 암호화만큼이나 널리 쓰이고 있었다.
- 소규모 개발팀은 기존 프로토콜을 쓰기보다 완전히 자체적인 프로토콜을 개발하는 경향이 있었다. 한 참여자는 “We focused on providing a functioning system instead of a secure one.”이라고 답했다.
결론
이 논문에서는 위성 보안의 현황을 살펴보고 attack surface를 체계적으로 분석했다. 먼저 위성 펌웨어에 대해 일반적으로 적용할 수 있는 threat taxonomy를 정립했고, 이를 통해 위성별 threat model을 도출해 널리 퍼져 있지만 이미 낡은 가정들을 극복하고자 했다.
위성 3기를 분석한 결과, 세 위성 모두 서로 다른 유형의 소프트웨어 취약점을 가지고 있었고 공격자에 대한 보호도 대체로 불충분했다. 그중 두 위성에서는 임의 코드 실행이 가능한 취약점을 확인했으며, 펌웨어 취약점으로 위성의 제어권을 탈취할 수 있음을 처음으로 보였다.
또한 위성 분야 종사자 survey로 결과를 교차 검증해 발견 내용을 확인하고, 위성 보안 고유의 어려움에 대한 통찰을 얻었다. 이 논문에서는 본 연구가 New Space Era 위성의 보안과 프라이버시 연구의 출발점이 되기를 기대한다.
week 1 정리
한 줄 요약
지상국 장비가 저렴해지면서 “펌웨어가 비공개라서 안전하다”는 위성 업계의 가정은 더 이상 성립하지 않는다. 실제 위성 3종에서 13개의 취약점이 발견되었고, 그중 2종은 펌웨어 취약점만으로 제어권 탈취가 가능했다.
다음 주차 계획
week 2에서는 2장과 3장을 읽을 예정이다.
2장에서는 위성 보안을 이해하는 데 필요한 배경 지식을 알아볼 예정이다. 먼저 위성 운용을 이루는 세 가지 segment인 Ground Segment, Space Segment, User Segment가 각각 어떤 역할을 하는지 살펴보고, 이어서 위성 내부를 이루는 주요 subsystem인 CDHS, COM, ADCS, EPS, Payload의 구조와 기능을 알아볼 예정이다. 특히 이 논문의 주된 분석 대상인 CDHS와 공격자의 주요 진입점인 COM을 중심으로 정리할 예정이다. 마지막으로 위성과 지상 사이에서 쓰이는 통신 프로토콜에 대해서도 알아볼 예정이다.
3장에서는 위성 펌웨어에 대한 위협을 알아볼 예정이다. 이 논문이 제시하는 threat taxonomy가 위협을 Control, Components, Interface 세 계층으로 어떻게 나누는지 알아보고, 이 taxonomy를 실제 위성에 적용해 위성별 threat model을 도출하고 attack tree와 attack surface를 추출하는 과정을 살펴볼 예정이다.